Resources and Insights

The latest industry news, interviews, technologies, and intelligence resources curated by CYFIRMA cyber threat experts.

Article

脅威インテリジェンス活用の考え方 -2-

脅威インテリジェンス活用の考え方 -2- 前回のブログでは、脅威インテリジェンスを活用するために以下の流れがあると紹介しました。 0. 自組織の脆弱性を認識する 1. 脅威を認識する 2. 脅威を理解する 3. 脅威の影響、リスクを考える 4.脅威の特定、影響度と優先度の決定、対策の検討 5. 活用・提供 今回はフェーズ0とフェーズ1の詳細を見ていきます。 0. 自組織の脆弱性を認識する 脆弱性というとパッチを適用するようなシステムに関するものが想起されますが、ここでいう脆弱性はもう少し幅広い意味を持っています。組織にとって脆弱性となり得るものはシステムのみならず社会環境、属する業界、人、組織、プロセスなどが含まれます。 例えば、日本の企業というだけで、地政学的に日本に関心を持つ国家支援型ハッカーグループの標的とされます。重要インフラ事業者はもちろんのこと、業界において画期的な技術を持っている企業や発言にニュースバリューのある経営者などは攻撃者の注目を集めやすい存在です。また、攻撃者はターゲット企業を直接狙うだけではなく、ターゲット企業のサプライチェーンの中でシステム管理の弱いところや技術開発においてITリテラシーの低い管理者がいる場合、そこが脆弱性となり得ます。 企業において、サプライチェーン全体や開発委託先まですべての脆弱性を管理・監督することは困難ですが、以下の観点から脆弱性認識を取り組んでいただくことを推奨します。…

Read More
Article

脅威インテリジェンス活用の考え方 -1-

脅威インテリジェンス活用の考え方 -1- 脅威インテリジェンスはセキュリティ製品とは違い、”導入して完了”というものではありません。 セキュリティ製品であれば、自動で脅威をブロックしたりアラートを上げてくれますが、脅威インテリジェンスはメールやレポートを受け取るだけでは価値を有効活用することはできません。もちろん、収集・分析までは脅威インテリジェンスベンダー側で実施していますが、活用するためには利用する側でも手を動かす必要があります。以前ご紹介したCTIフレームワークでも活用/提供までのステップが明記されています。 図:IJIRTSによるCTI Frameworkを基に弊社編集   今回は、利用する側は、どのような考え方で脅威インテリジェンスの活用/提供を進めていけばよいのか見ていきます。が、その前に、「脅威」というものを取り扱うにあたって以下の方程式について簡単に説明します。  脅威×脆弱性=リスク  この方程式はセキュリティリスクを考える上でよく見る方程式です。自組織の「リスク」を把握するうえで必要な要素が「脅威」と「脆弱性」になります。一言に脅威と言っても外部脅威には様々な要素があります。目に見える状態の脅威であれば比較的容易に対応可能ですが、地政学的な脅威や業界を取り巻く脅威、攻撃者の存在や攻撃手法など、残念ながら大きな被害をもたらす脅威は潜在的に存在しています。そして脆弱性ですが、脆弱性というとパッチ適用で解決する脆弱性を思い浮かべますが、ここでいう脆弱性はそれだけではありません。人もそうですし組織やプロセス、システムにおける侵害可能な欠陥なども含まれます。  このように、脅威インテジェンスベンダーから提供される脅威情報と自組織の脆弱性を正しく認識することで、自組織のセキュリティリスクを把握することに繋がるということを念頭に置いておく必要があります。  以上を踏まえたうえで、脅威インテリジェンスを活用するための流れを見てみましょう。  0.自組織の脆弱性を認識する  1. 脅威を認識する  2.脅威を理解する  3.脅威の影響、リスクを考える  4.脅威の特定、影響度と優先度の決定、対策の検討  5.活用・提供  フェーズ0は、脅威インテリジェンスベンダーから情報提供できるものもありますが、脆弱性はシステムに関するもののみならず、人・組織・プロセスなども含まれるため、基本的には組織内部で実施する必要があります。 …

Read More
Article

6領域で理解する脅威インテリジェンス

6領域で理解する脅威インテリジェンス 今回は、CYFIRMAが定義する6領域の脅威インテリジェンスを見ていきます。 脅威インテリジェンスは幅広く非常に多くの要素を含んでおり、脅威インテリジェンスをそのまま深く理解し活用するには相応のスキルが必要となります。CYFIRMAでは一般的な組織で活用しやすいよう脅威インテリジェンスを6つの領域にカテゴライズしています。この分類には企業における利活用の視点は勿論のこと、サイバー攻撃を仕掛ける攻撃者の視点を踏まえて定義しています。 図:CYFIRMAの定義する6領域の脅威インテリジェンス   ATTACK SURFACE DISCOVERY(攻撃対象領域の調査) 攻撃者は攻撃ができそうなシステムを常に探索しています。攻撃者が今現在ターゲットとしている組織に対する探索は勿論のこと、将来攻撃を実行する際に使えそうな資産、侵入口となり得るシステムや攻撃者に利益をもたらしそうなシステムなどのリストを作成しています。 守る側の組織では、「攻撃者から見える自組織の資産」を常に把握し、自組織が把握していない外部公開資産がないよう管理することが重要です。 VULNERABILITY INTELLIGENCE(脆弱性に関するインテリジェンス) 「攻撃者が存在し」「攻撃対象となり得る資産があり」「脆弱性が存在する」と、それは組織のリスクとなります。残念ながら攻撃者の存在はコントロールできませんが、自組織の資産に関する脆弱性は対処可能です。自組織の資産に関する情報、例えば不要なポートの開放や稼働しているソフトウェアの開示など、攻撃者にとって有益になる情報は秘匿すべきでしょう。 守る側の組織では、「攻撃者から自組織の資産がどう見えているのか?」を常に把握し、攻撃者に不要な情報を与えないようシステムを管理することが重要です。 BRAND INTELLIGENCE(ブランドに関するインテリジェンス) 時として攻撃者は組織のブランドを悪用します。有名ブランドのSNSの偽アカウントにユーザーを誘導したり、BEC(ビジネスメール詐欺)やホエーリングなどと呼称されますが、役員や決裁者の名前を騙って取引先へのソーシャルエンジニアリングを実行することが常に行われています。 守る側の組織では、そういった悪用されやすい自社のブランドを理解しておくことも重要です。 SITUATIONAL AWARENESS(情勢認識)…

Read More
Article

3つのレイヤーで活用する脅威インテリジェンス

“戦略的”  “統制的”  “戦術的”:3つのレイヤーで活用する脅威インテリジェンス 今回は、脅威インテリジェンスの活用について考えてみます。 我々のような脅威インテリジェンスを提供する会社はよく、脅威インテリジェンスは「戦略的(Strategic)」、「統制的(OperationalあるいはManagement)」、「戦術的(Tactical)」の3つレイヤーで活用ができると言っています。これは、言い換えると、「経営層」、「管理層」、「実務層」のそれぞれの方々で脅威インテリジェンスは活用することができ、さらに自社を守るためにはすべての層で活用すべきであるというメッセージでもあります。 この3つのレイヤーでの脅威インテリジェンスの活用について見ていきましょう。 図:3層で活用する脅威インテリジェンス 戦略的インテリジェンス  脅威インテリジェンスを活用するうえで最も重要な観点になります。経営層、管理層、実務層の間でセキュリティ戦略における円滑なコミュニケーションツールとして活用されます。  ・自社で顕在化したインシデント(セキュリティ製品からアラートが出たもの)の数値的なの報告に留まらず、ビジネスの世界と同じように、脅威インテリジェンスを用いて世の中の動向、脅威情勢について共通認識を持つ  ・世の中の脅威情勢の変化、自社の脅威情勢の変化を受けて重点的に守るべき資産、組織を定義する  ・自社が優先的に実施すべきセキュリティ対策について議論、共有する  個々のセキュリティ対策製品の機能や流行のセキュリティ対策製品について話しても、三3層の間で円滑なコミュニケーションをとることはできません。自社を取り巻く脅威情勢について経営層、管理層、実務層で共通認識を持つことで、自社のセキュリティ戦略の企画立案、効率的なセキュリティ対策の実施する手助けとなります。  統制的インテリジェンス  自社が晒されている脅威や狙われる可能性のある自社の資産を把握することで、サイバー攻撃のリスクを低減することができます。  ・自社を狙っている攻撃者の存在認識およびその攻撃者の動向、ターゲット業界、攻撃手法などを理解する  ・攻撃者視点で狙われる可能性のある自社資産を特定する  ・利用している資産に存在する脆弱性(公開されているポートや利用しているソフトウェアの開示など)を把握する  ・特定のソフトウェアの脆弱性について攻撃者の利用動向、エクスプロイトコードの有無など付加情報をもとに脆弱性のリスク度合い把握する  漠然とセキュリティ対策製品を並べていても攻撃者から自社を守ることはできません。脅威インテリジェンスを用いて攻撃者の存在と自社の脆弱な状況を的確に把握することが、適切なセキュリティ対策を実施するために必要です。 …

Read More
Article

脅威インテリジェンスの全体像を把握する

昨今、様々な会社が脅威インテリジェンスを提供していると謳っています。 IOCのみを脅威インテリジェンスとして提供している場合もあれば、漏洩データのモニタリングを脅威インテリジェンスとして提供している場合もあります。これらも脅威インテリジェンスではありますが、脅威インテリジェンスのごく一部でしかありません。そこで今回は、本来の意味での脅威インテリジェンスの全体像を把握してみましょう。 下の図は、“International Journal of Innovative Research in Technology & Science (IJIRTS)”によるCTI Frameworkをもとに弊社が編集したものです。 図:IJIRTSによるCTI Frameworkを基に弊社編集 このフレームワークは大変優れており、あらゆる情報を収集・分析し、インテリジェンスとして加工したものを活用・提供するまで、脅威インテリジェンスの全体像をよく表していると考えています。 脅威インテリジェンスは、数多くの外部の情報源から情報を収集することから始まります。収集する情報は俗に言うIOC(Hash、IPアドレス、URL)のみならず、セキュリティイベントや脆弱性など様々な情報が含まれています。脅威インテリジェンスを活用する企業では、さらに自社の資産に関連する情報や社内インフラのログなどを取り込むことができます。 情報を収集したら、その情報に意味づけをします。得た情報は他の情報とどのような関連性があるのか、過去得ている情報との紐づけや、ハッカーグループや彼らの狙いやTTPなどを分析します。 ここからわかることは、収集することで得られるIOCや脆弱性情報のみならず、分析を必要とする攻撃者に関連する情報が含まれて初めて脅威インテリジェンスと足りえるということです。前回のブログでご説明した、「自組織にとっての攻撃者の特定と理解」が脅威インテリジェンスの構成要素として、いかに大事かがわかるかと思います。 我々のような脅威インテリジェンスを提供する会社としては、このようなハッカーグループや彼らの利用するTTPなどハッカーグループの詳細情報を得られるかが大きな差異的要素となります。これらの情報は通常のWebサイトから得ることは難しく、ダークウェブなどのクローズドな環境から得ることになります。このような活動は諜報活動で行う手法と似通っているため、脅威インテリジェンスサービスを提供している会社には各国の諜報機関出身者が在籍していることが多くあります。(弊社のCEOもそうです。)…

Read More
2021

脅威インテリジェンス(スレットインテリジェンス)とは? ~ 脅威インテリジェンスという言葉を理解する

「脅威インテリジェンス」(あるいはスレットインテリジェンス)という言葉が世の中に溢れ始めています。 果たして、脅威インテリジェンスとは何者なのでしょうか?今回は、「脅威インテリジェンス」という言葉を汎用的に説明してみます。 組織におけるセキュリティ戦略は、ビジネス特性、守るべき資産、リスクへの対応方針などにより異なりますが、脅威インテリジェンスは組織のセキュリティ戦略から戦術まで貢献する大事な要素です。 脅威インテリジェンスとは、「自組織にとっての攻撃者の特定と理解」と「攻撃者から見る自組織のリスクの把握」を手助けするものです。脅威インテリジェンスを活用することで、自組織を取り巻く脅威情勢、自組織が保有している外的リスク、自組織を狙う攻撃者やその動機を理解することに繋がります。 良く、IoC(脅威存在痕跡)や漏洩データの収集を脅威インテリジェンスと称しているのを耳にしますが、必ずしも正確ではありません。脅威インテリジェンスのカバー範囲はもう少し幅広く、またセキュリティ戦略の成熟度によらず活用することができるものです。もちろん、最大限に活用するためには組織においてもセキュリティの組織、理解度、スキル、対策の成熟度を上げていく必要がありますが… 上記と異なる視点では、「データ」を収集し、整理した「インフォメーション」を、分析した結果が「インテリジェンス」と言われます。しかし、これはインテリジェンスの生成フローを示しているだけです。データ分析全般で使われるフローの説明であり、サイバーセキュリティの世界での脅威インテリジェンスの説明には不十分です。脅威インテリジェンスの概念について「自組織にとっての攻撃者の特定と理解」と「攻撃者から見る自組織のリスクの把握」の観点からかみ砕いて説明してみます。 図:データ・インフォメーション・インテリジェンスの概念   「自組織にとっての攻撃者の特定と理解」 世の中のスポーツ競技では大概、対戦相手の情報収集を行って戦略を練った上で試合に挑みます。 外交・政治の世界においても相手の望むことと自分の望むことを比較検討し落としどころを探り合います。 翻って、サイバーセキュリティの世界ではどうでしょうか? 攻撃者はターゲットとする組織の情報をあらゆる手段を用いて収集していますが、守る側は自組織を狙っている攻撃者の情報を入手することができていません。このような情報の非対称性が発生しているのがサイバーセキュリティの現状です。守る側が圧倒的不利な状況と言われるサイバーセキュリティにおける情報の非対称性を解消すべく、自組織を狙った攻撃者についての様々な情報を提供することが脅威インテリジェンスの重要な要素となります。   図:攻撃者に関する脅威インテリジェンスの例   「攻撃者から見る自組織のリスクの把握」 貴社では、多種多様なセキュリティ対策ソリューションを導入していると思います。しかし、自組織のリスクについてきちんと把握したうえで、その対策としてセキュリティ対策ソリューションを導入できていますか?セキュリティ対策を行う上で肝となる自組織に存在するリスクを可視化することも脅威インテリジェンスの大事な要素です。 攻撃者は闇雲に手あたり次第攻撃を行っているわけではありません。Cyber Kill…

Read More
Article

Security Days 2021 Spring:日本市場をリードする脅威インテリジェンス専業ベンダーが語る、脅威インテリジェンスによるセキュリティ強化の方策と事例

Security Days 2021 Springが、2021年3月3日~5日の三日間開催されました。3月4日に、「日本市場をリードする脅威インテリジェンス専業ベンダーが語る、脅威インテリジェンスによるセキュリティ強化の方策と事例」と題し、長くお付き合い頂いている東芝様、NEC様の活用事例。また、パートナーのNTTデータ先端技術様の事例を交え講演させて頂きました。 当日は200名以上の方に事前登録を頂き、脅威インテリジェンスに対する関心度が高まっているのだなと感じました。   Security Days アジェンダ >> 今、日本のお客様が脅威インテリジェンスを検討する背景 >> CYFIRMAのサービス概要 >> 日本企業における活用の具体例(NEC様、東芝様、NTTデータ先端技術様 ※今回各企業の事例は当日の投影のみとなっております。   複雑化する脅威情勢の中でセキュリティ部門が抱える課題(例) 現場だけではなく、それぞれの立場、ポジションでセキュリティに対する悩みがあります。 その悩みに対してどう解決した方がいいのか、どの様な対策が必要なのかをお話させて頂きました。…

Read More
Article

2021/2/24開催Webinar考察:1月の脅威トレンド ~日本に向けた、国家支援型ハッカーグループの1月の観測~

※こちらは弊社オリジナルウェビナーの考察となります。弊社独自の調査情報もございますので、内容の外部展開はご遠慮ください。 ※ウェビナーは毎月定期的に開催しておりますので、ご興味があればこちらからお申込ください。 今回は、1月の脅威トレンドという事で、CYFIRMAが観測した国家支援型ハッカーグループの攻撃を分析した内容のウェビナーとなっております。要点をまとめようと思います。   ▶ どんなデータを分析しているのか? 最近では、CMでもディープウェブ、ダークウェブなんていうワードを聞く機会が増えました。CYFIRMAは、公開されているデータ、または少しテクニックがあれば入り込める様なフォーラムのデータだけではなく、完全にクローズドなダークウェブの中をモニタリングする技術を持っています。 ここでは、メールアドレスや個人情報の情報漏洩という様なものがやりとりされているところではなく、国家支援型ハッカー集団が、国の為に各国、各企業に対して攻撃を行う為に様々なやり取りがされます。 ディープウェブ&ダークウェブの監視というページで簡単にご紹介していますのでご覧になってみてください。   ▶ Lazarusグループが多かったが、1月はAPT29(ロシア系)の検知数が多かった(CYFIRMA調べ) ロシア系のハッカーグループは、去年の夏ごろから日本での検知数がどんどん上がってきており、1月の検知数が一番になった。       ▶ 1月に検知されたハッカー集団がターゲットとしている業種(CYFIRMA調べ) 皆様も、自分たちの業種がどのハッカー集団からターゲットとされているのかを知り、それらのハッカー集団がどういう手法を使ってくるかを知る事で、対策にも役に立ちます。 ※これらのハッカー集団がどの様な手法を使うのか、どの様な対策をしたらいいのかはウェビナーでご説明しております。お知りになりたい方はこちらから詳細をご記入の上お問合せ下さい。   ▶ 1月の検知からのセキュリティ対策について  …

Read More
2020

サイバー犯罪者がダークウェブで COVID-19 の偽ワクチンを密売

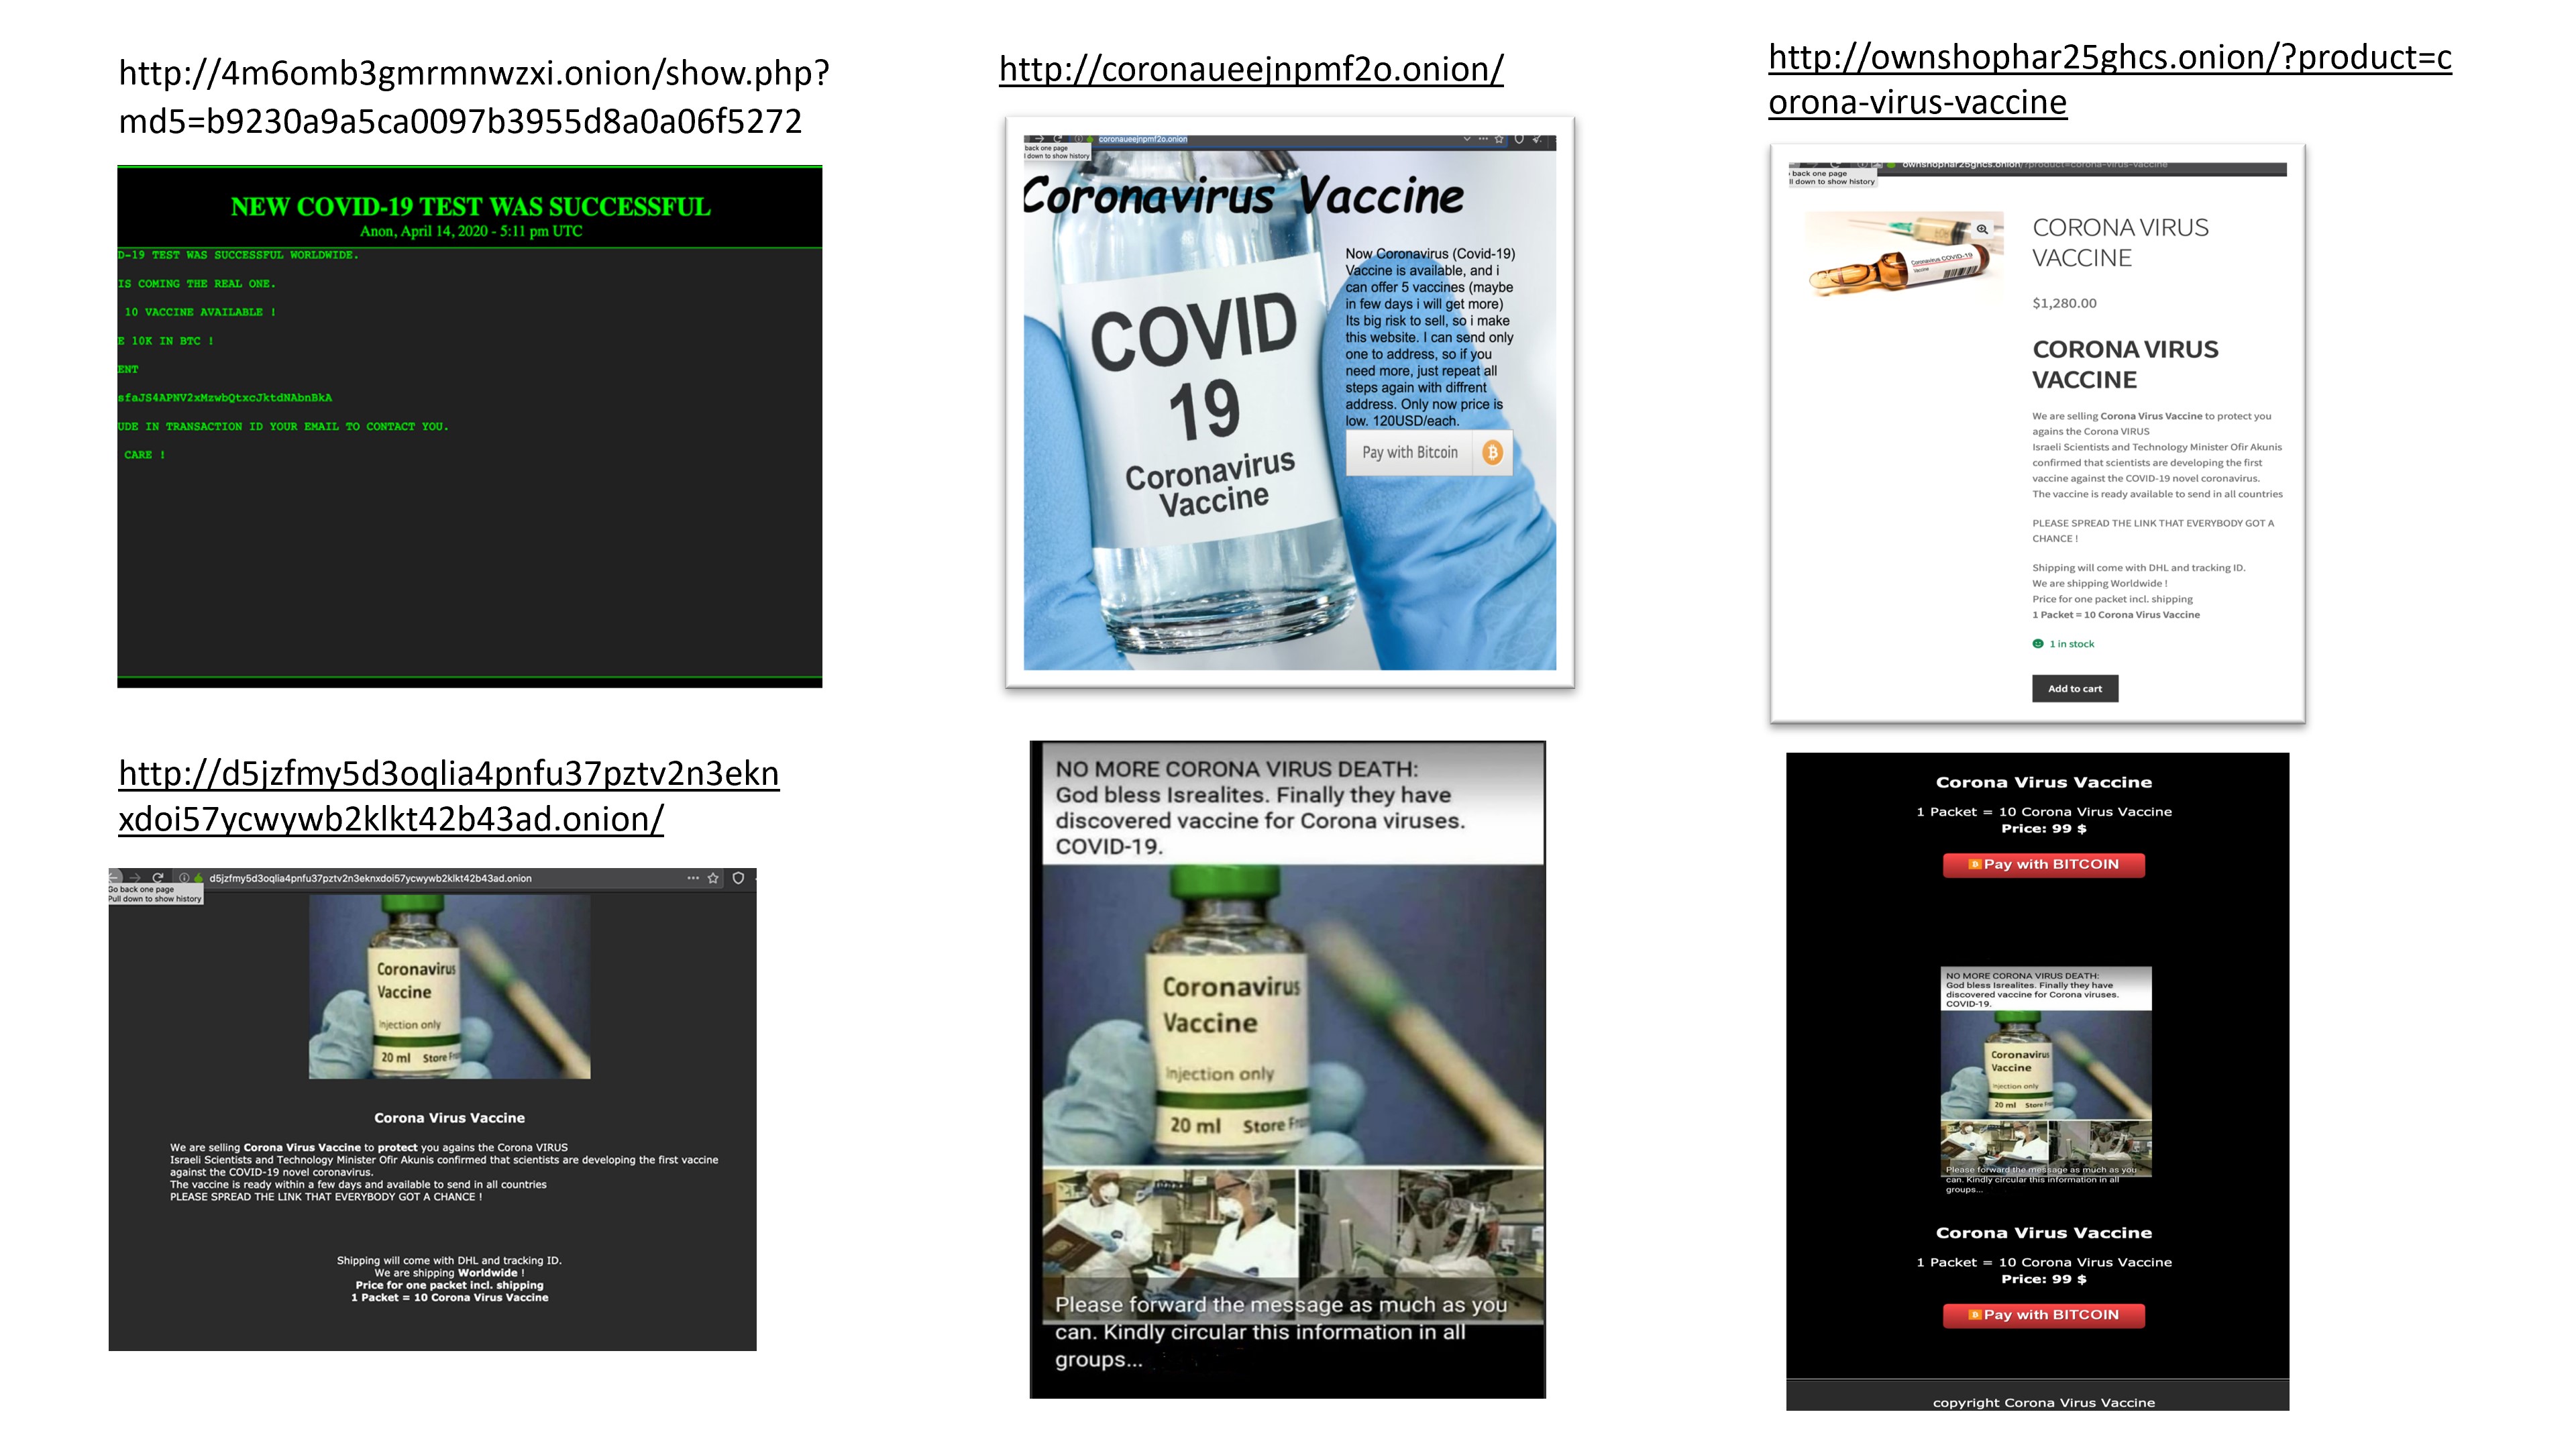
ハッカーや詐欺師は、企業や消費者からデータを盗んだり、さまざまなコミュニティに社会不安をもたらしたりするサイバー攻撃キャンペーンの一環として、COVID-19 のパンデミックを利用してマルウェアやフィッシング メールを送りつけていますが、その一方で、ハッカー グループの間には、架空のワクチンを販売するなどの 「人としての一線を越えた行動は容認しない」 という暗黙の了解がありました。家族が COVID-19 ウイルスに感染した家庭では医学的な治療法を必死に模索していると考えられます。CYFIRMA の研究者の観察によれば、そのような状況の中、何百万人もの命を危険にさらすこのウイルスの危険性はハッカーも認識しています。ワクチンが手に入るというニュースが出れば、大勢の人が過剰に反応して、多くの地域社会で大混乱が発生する可能性もあります。 ダークウェブ マーケットプレイスでは、一部のグループが、売り手に対して、偽の COVID-19 治療薬を売り込まないよう要請しているのが目撃されています。「Monopoly」 と呼ばれるダークウェブ フォーラムでは、「コロナウイルスの治療法として商品を売っているところを捕らえられたベンダーは、この市場から永久に追放されるだけでなく、スペイン風邪のように疎外されるべきである」 と掲示されています。また、このフォーラム投稿は、今般のパンデミックの重大さを説き、この危機をマーケティング ツールとして使用しないように売り手に求めていました。 ダークウェブには、コミュニティのメンバーに COVID-19 の医学研究への貢献を奨励するグループもあります。あるロシア語で書かれたダークウェブ…

Read More
2020

サイバー犯罪者が暗黙の行動規範を破り、ダークウェブで COVID-19 のワクチン詐欺を広める

CYFIRMA リサーチ チーム – 2020年4月   CYFIRMA リサーチ チームによれば、ダークウェブ マーケットプレイスのハッカーや詐欺師の間で大きな変化が見られます。ダークウェブ マーケットプレイスには、偽ワクチンの勧誘販売を最小限に留めるという暗黙の合意がありましたが、この一週間の観察では、サイバー犯罪者の姿勢とアプローチに深刻な変化が確認されています。 CYFIRMA は、COVID-19 のパンデミックを利用して金銭的利益を得ようとするサイバー犯罪者のアプローチと行動に変化が生じていることを確認しました。 (※ CYFIRMA は、脅威検出とサイバー インテリジェンスのプラットフォームを提供する会社です。Goldman Sachs、Zodius Capital…

Read More
2020

国家支援型ハッカー グループが攻撃メカニズムを拡張し、スパイ活動にコモディティ マルウェアを活用

CYFIRMA リサーチ チーム ここ数十年にわたり、国家支援型ハッカー グループの活動が盛んです。潤沢な資金を受けたこうしたハッカー グループは、政府のために、知的財産を盗み出したり、送電網、通信、金融システムなどの生活に不可欠なサービスに打撃を与えたり、日常生活に大きな混乱をもたらしたりします。また、国家支援型のハッカーは、経済を揺るがし、社会不安を生み出すために、民間企業も標的としています。国家主導のハッキングとしては、北朝鮮のハッカー グループ Guardian of the Peace による Sony Pictures に対するサイバー攻撃が非常に有名です。この攻撃は、北朝鮮の指導者キム・ジョンウンが否定的に描かれている映画 「The Interview」 の上映に対する報復として実行されました。顕著な国家主導型サイバー攻撃としては、他にも、中国系ハッカーの関与が疑われる三菱電機での最近のデータ漏洩、北朝鮮系ハッカーがインドの原子力発電所に対して仕掛けたデータ窃取キャンペーン、サウジアラビアの石油会社に対するイランのサイバースパイ活動などがあります。 上記の攻撃には、すべてに共通するテーマがあります。ハッカー グループが、高性能で悪質なモジュール式の多面的ソフトウェアを展開していたということです。サイバー攻撃者は、データを抽出したり、破壊したり、重要かつ機密性の高い運用テクノロジーや機械を制御することができました。マルウェアは、意図した被害をもたらすように慎重に設計およびカスタマイズされていたのです。…

Read More
2020

新型コロナウィルスのサイバー空間への影響

CYFIRMAのリサーチチームの調査 医療関係者がCOVID-19ウィルスと戦い、各国が自粛や閉鎖ムードにあり、世界経済がバランスを崩している一方で、サイバー空間では別の戦争が激化しています。 昨今、より複雑化した攻撃手法によりサイバー脅威とリスクは増加しています。ハッカーの技術がかつてないほど急速に進化し、高度な技術と、洗練されたソーシャルエンジニアリングが融合されています。現在発生しているウィルスの世界的大流行により、国家および企業のあらゆる準備力と回復力が試されているのです。 “CYFIRMAの脅威ビジビリティ&インテリジェンスをベースにした調査によると、2月から3月上旬にかけて新型コロナウィルスの大流行に関連するサイバー脅威の痕跡が600%以上大幅に増加していることが判明しています。” サイバー脅威の痕跡とは、ダークウェブ、ハッカーフォーラム、および非公開の機密性の高いコミュニティにて検知された会話を意味します。これらの情報源からCYFIRMAリサーチチームが確認できた内容は、各国政府や企業にとって決して良い知らせではありません。ハッカー達は懸命に働いており、政治的および金銭的目標を達成するために、現在の恐怖と不確実で混乱している状況を悪用する方法を積極的に検討しています。 米国コンピューター緊急事態対応チーム(US-CERT)は、人々をだまして個人情報を窃取したり、偽の慈善団体にへの寄付を促すような、詐欺に関する警告を発表しました。連邦取引委員会(Federal Trade Commission)も同様の詐欺について警告しています。 “CYFIRMAリサーチチームに加え、複数のセキュリティベンダーは、攻撃者が人間の不安を逆手に取った脅しの策略を用い、LokiBot、RemcosRAT、TrickBot、FormBookなどのマルウェアを拡散したことを報告しています。” これらハッカー達のコミュニティは広範に広がり、広東語、北京語、ロシア語、英語、韓国語で会話し、不足の事態への備えが十分ではない国や企業に大混乱をもたらすキャンペーンを次々に実行しています。 ダークウェブのハッカーフォーラムでは、香港のグループが中国本土をターゲットとした新しいフィッシングキャンペーンを実行する計画を立てていました。このグループは、中国共産党に責任を負わせることにより、不信感を生み出し、社会の不安を扇動することを目指しているようでした。 ハッカーの会話をより深く分析した結果、台湾のグループも同様のフィッシングやスパムキャンペーンについて議論しており、中国本土の影響力のある人物をターゲットにして、さらなる不安を引き起こそうとしています。 韓国語を話すハッカーは洗練されたフィッシングキャンペーンを使用して金銭的利益を得ようと計画しており、機密情報を窃取するマルウェアを備えたEMOTETの新しい亜種を作成しています。(EMOTETは2014年に最初に検出されたマルウェアであり、 2019年もっとも拡散されたマルウェアの一つです)これらのハッカーは、日本、オーストラリア、シンガポール、米国をターゲットにすることを計画していました。 CYFIRMAリサーチチームは、韓国の企業を標的とする北朝鮮のハッカーを検知しました。彼らはフィッシングメールの受信者をだまして開封させ、そこから彼らのマシンやネットワークにマルウェアを拡大させるために、「コロナウィルスに関する通知」という意味の韓国語を表題として使っています。 COVID-19に関連し、多くのハッカーグループが、疾病管理センター(CDC)や世界保健機関(WHO)などの権威ある団体を騙った偽装メールを使用していることが検知されました。これらの偽装メールの件名と内容は病気の最新情報や治療法など非常に人々の関心をそそる文面です。 また、企業の経営層からのメールのように偽装され、すべての従業員に送信された新型コロナウィルスをテーマにした偽装メールも検知されました。企業ネットワークに感染するマルウェアが埋め込まれたこれらのフィッシング攻撃は、ソーシャルエンジニアリング戦術を展開してデータや資産を盗みます。 データを盗むためのサイバー攻撃以外に、中国、日本、米国でビットコインを使用したマスクや健康用品を販売する偽のウェブサイトの計画も検知されています。 問題を悪化させるために、ハッカーは偽のニュースを拡散し、さらに混乱を招く戦略も立てていました。ダークウェブ市場を調査することにより、CYFIRMAはCOVID-19ウィルスの治療と根絶を主張するオーガニック医薬品を販売する違法グループを発見しました。ハッカーのコミュニティでのこれらの議論は、北京語、日本語、英語で行われていました。 “「CoronaVP」と呼ばれる新しいマルウェアについての議論が、ロシアのハッカーコミュニティで確認されています。これは個人情報を盗むように設計された新しいランサムウェア、またはEMOTETの亜種の可能性があります。”…

Read More

Stay ahead of every threat

Join the enterprises anticipating attacks instead of reacting to them. Start your intelligence journey today.

Get In Touch

This site is registered on wpml.org as a development site. Switch to a production site key to remove this banner.