The latest industry news, interviews, technologies, and resources.
Thank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill out the form here. [contact-form-7 id="1888" title="Cyber Warfare - Decoding…
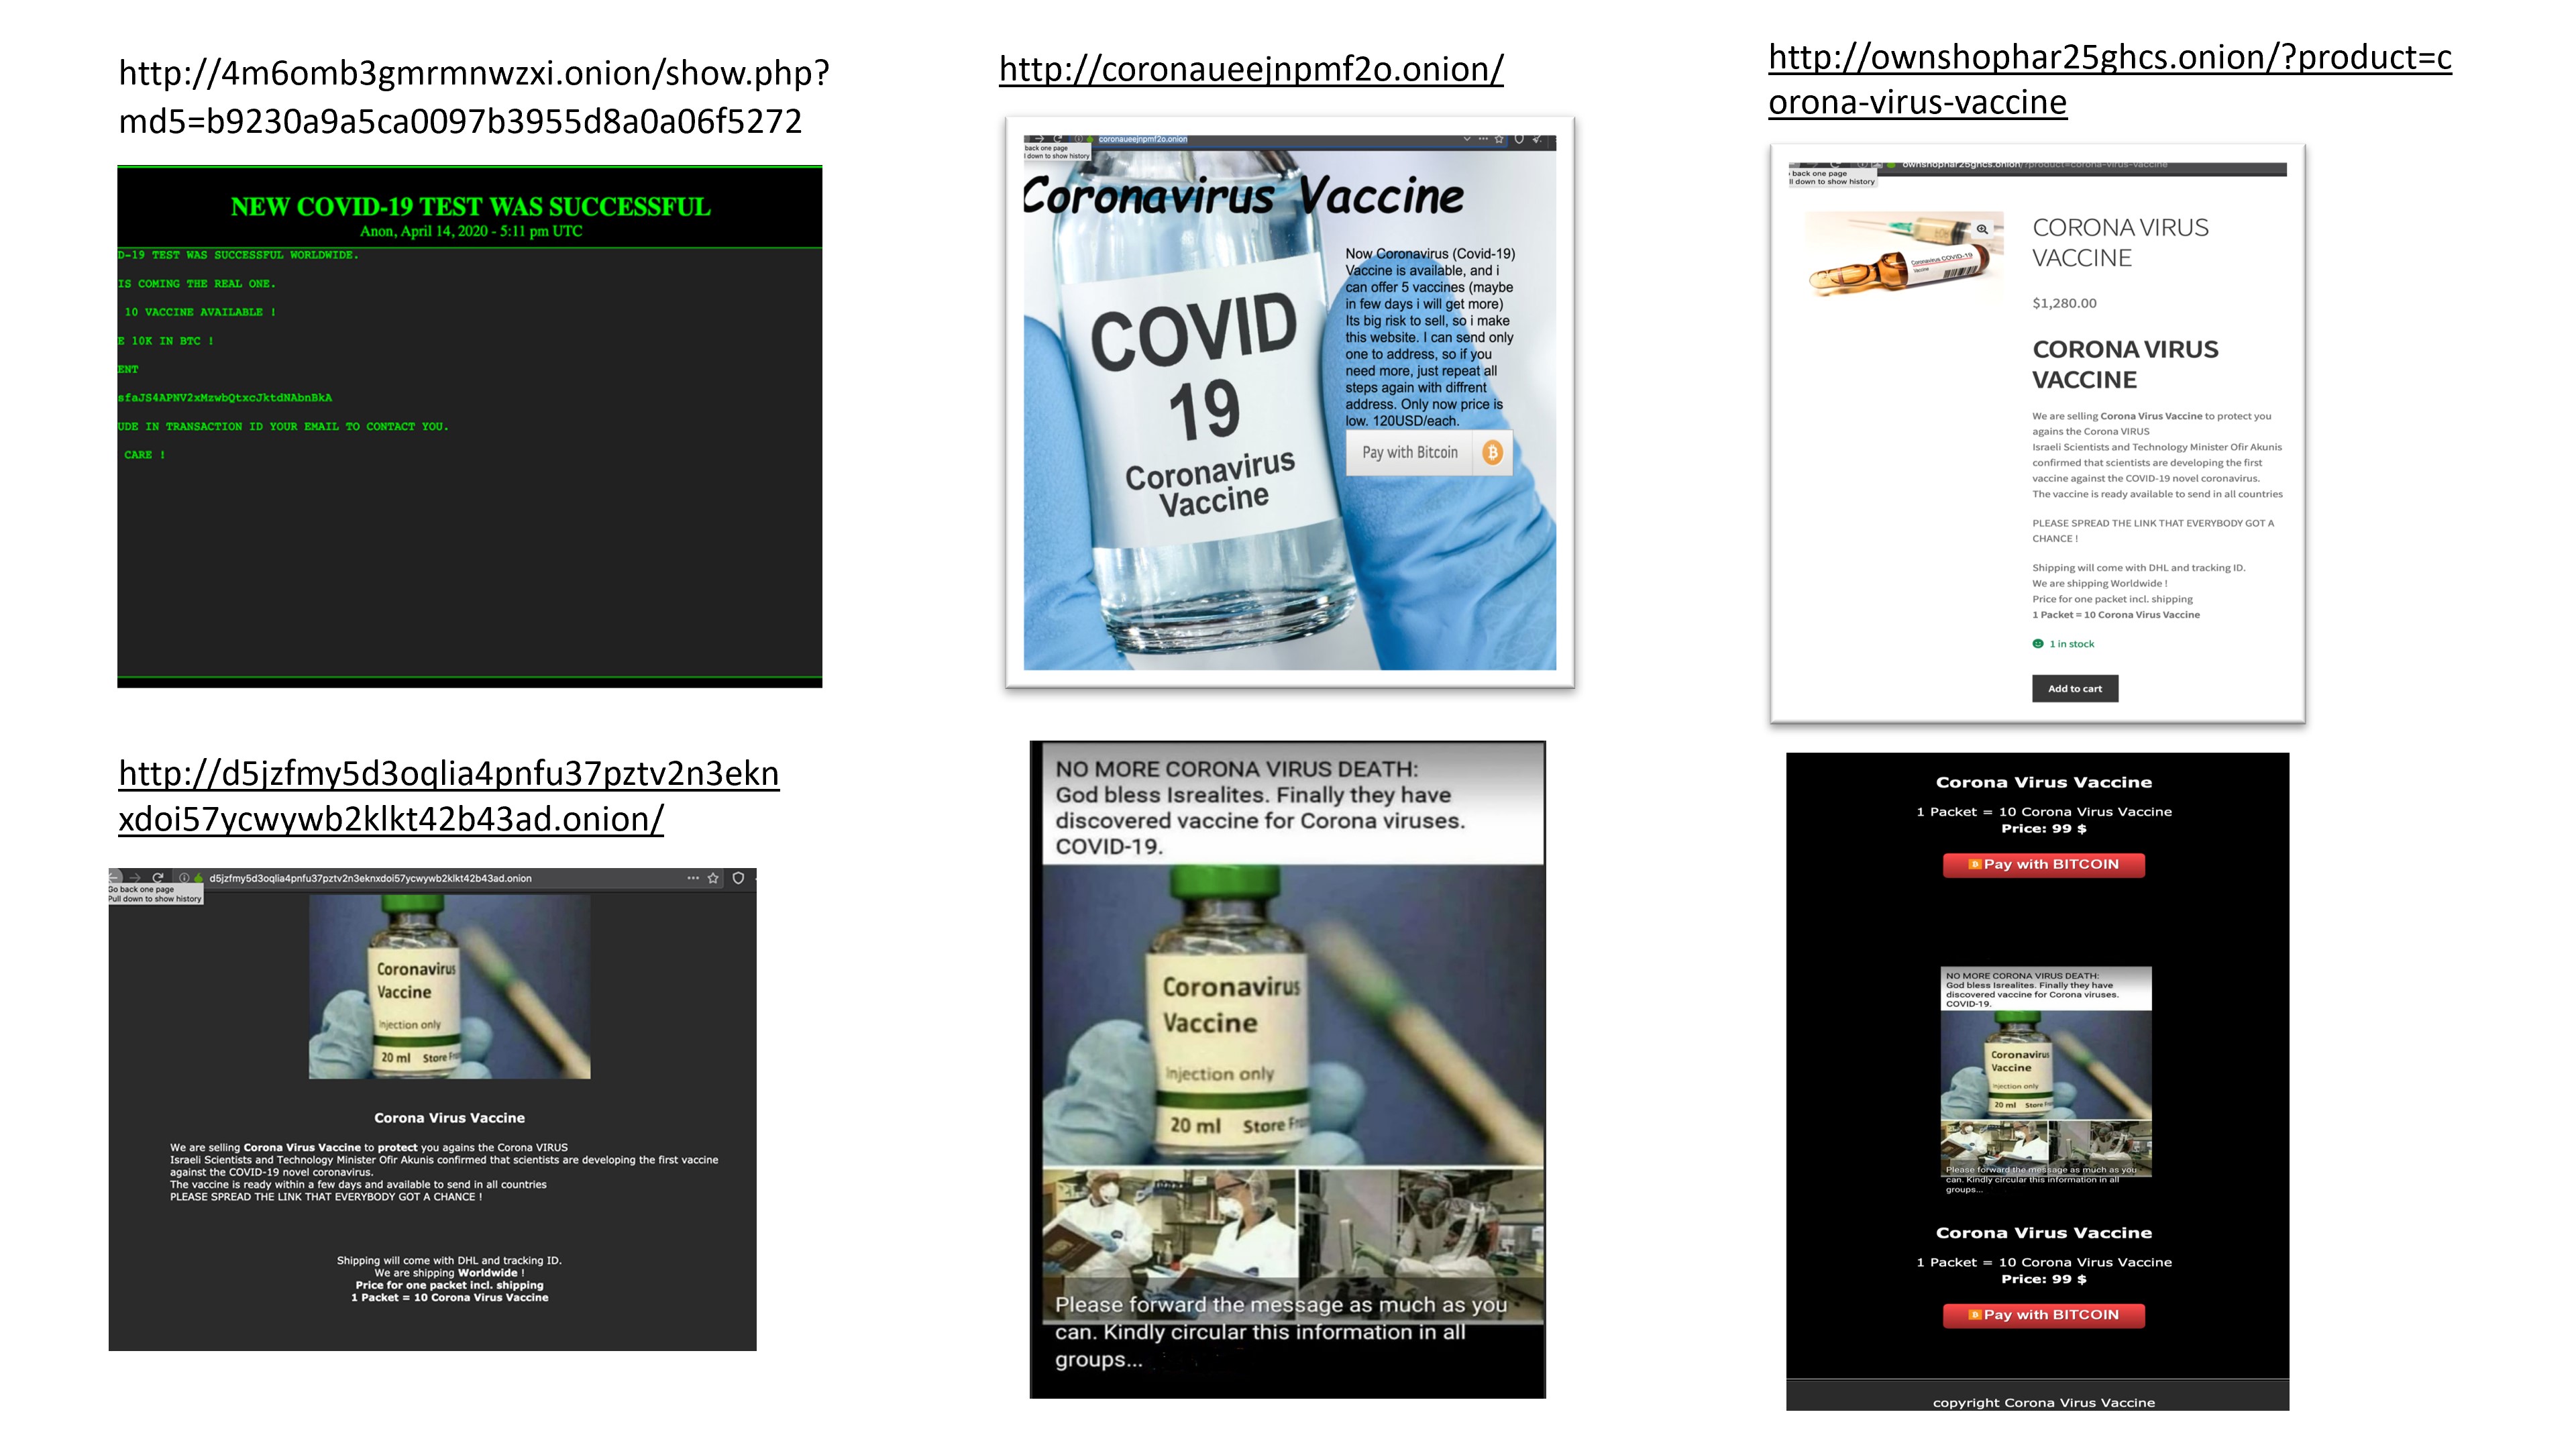
ハッカーや詐欺師は、企業や消費者からデータを盗んだり、さまざまなコミュニティに社会不安をもたらしたりするサイバー攻撃キャンペーンの一環として、COVID-19 のパンデミックを利用してマルウェアやフィッシング メールを送りつけていますが、その一方で、ハッカー グループの間には、架空のワクチンを販売するなどの 「人としての一線を越えた行動は容認しない」 という暗黙の了解がありました。家族が COVID-19 ウイルスに感染した家庭では医学的な治療法を必死に模索していると考えられます。CYFIRMA の研究者の観察によれば、そのような状況の中、何百万人もの命を危険にさらすこのウイルスの危険性はハッカーも認識しています。ワクチンが手に入るというニュースが出れば、大勢の人が過剰に反応して、多くの地域社会で大混乱が発生する可能性もあります。 ダークウェブ マーケットプレイスでは、一部のグループが、売り手に対して、偽の COVID-19 治療薬を売り込まないよう要請しているのが目撃されています。「Monopoly」 と呼ばれるダークウェブ フォーラムでは、「コロナウイルスの治療法として商品を売っているところを捕らえられたベンダーは、この市場から永久に追放されるだけでなく、スペイン風邪のように疎外されるべきである」 と掲示されています。また、このフォーラム投稿は、今般のパンデミックの重大さを説き、この危機をマーケティング ツールとして使用しないように売り手に求めていました。 ダークウェブには、コミュニティのメンバーに COVID-19 の医学研究への貢献を奨励するグループもあります。あるロシア語で書かれたダークウェブ フォーラムでは、ゲーム愛好家に対して、コンピュータの GPU 処理能力を、国際的な分散型コンピュータ ネットワークに貸し出して、ウイルス ゲノムのシークエンシングや関連研究を支援するよう強く求めていました。(GPU とは、非常に高い計算能力を備えた画像処理ユニットで、通常、ビデオ ゲームや高性能コンピューティングの作業負荷に対して用いられます。) ダークウェブには、パンデミック危機を利用して利益を得ることに対して道徳的な立場をとっているグループが存在する一方、対極の考えを持つ詐欺師も大勢います。 CYFIRMA の研究者は、この…
CYFIRMA リサーチ チーム – 2020年4月 CYFIRMA リサーチ チームによれば、ダークウェブ マーケットプレイスのハッカーや詐欺師の間で大きな変化が見られます。ダークウェブ マーケットプレイスには、偽ワクチンの勧誘販売を最小限に留めるという暗黙の合意がありましたが、この一週間の観察では、サイバー犯罪者の姿勢とアプローチに深刻な変化が確認されています。 CYFIRMA は、COVID-19 のパンデミックを利用して金銭的利益を得ようとするサイバー犯罪者のアプローチと行動に変化が生じていることを確認しました。 (※ CYFIRMA は、脅威検出とサイバー インテリジェンスのプラットフォームを提供する会社です。Goldman Sachs、Zodius Capital および Z3 Partners の支援を受けています。) ハッカーや詐欺師は、企業や消費者からデータを盗んだり、さまざまなコミュニティに社会不安をもたらしたりするサイバー攻撃キャンペーンの一環として、COVID-19 のパンデミックを利用してマルウェアやフィッシング メールを送りつけていますが、その一方で、ハッカー グループの間には、架空のワクチンを販売するなどの 「人としての一線を越えた行動は容認しない」 という暗黙の了解がありました。家族が…
CYFIRMA リサーチ チーム ここ数十年にわたり、国家支援型ハッカー グループの活動が盛んです。潤沢な資金を受けたこうしたハッカー グループは、政府のために、知的財産を盗み出したり、送電網、通信、金融システムなどの生活に不可欠なサービスに打撃を与えたり、日常生活に大きな混乱をもたらしたりします。また、国家支援型のハッカーは、経済を揺るがし、社会不安を生み出すために、民間企業も標的としています。国家主導のハッキングとしては、北朝鮮のハッカー グループ Guardian of the Peace による Sony Pictures に対するサイバー攻撃が非常に有名です。この攻撃は、北朝鮮の指導者キム・ジョンウンが否定的に描かれている映画 「The Interview」 の上映に対する報復として実行されました。顕著な国家主導型サイバー攻撃としては、他にも、中国系ハッカーの関与が疑われる三菱電機での最近のデータ漏洩、北朝鮮系ハッカーがインドの原子力発電所に対して仕掛けたデータ窃取キャンペーン、サウジアラビアの石油会社に対するイランのサイバースパイ活動などがあります。 上記の攻撃には、すべてに共通するテーマがあります。ハッカー グループが、高性能で悪質なモジュール式の多面的ソフトウェアを展開していたということです。サイバー攻撃者は、データを抽出したり、破壊したり、重要かつ機密性の高い運用テクノロジーや機械を制御することができました。マルウェアは、意図した被害をもたらすように慎重に設計およびカスタマイズされていたのです。 CYFIRMA リサーチ チームによる最近の観測で、国家支援型のハッカー グループの間で、攻撃メカニズムの速度とタイプに変化が見られました。2019年12月、ハッカー コミュニティの複数の会話の中で EMOTET キャンペーンの開始が話題に上っているのを弊社の研究者が傍受しました。こうしたハッカー グループはすべて国家によって運営され、資金提供を受けていることがわかっており、好んで用いられる攻撃メカニズムは単純にコモディティ マルウェアです。この種のマルウェアは、名前が示唆するとおり、すぐに利用できるツールから設計されていて、ハッカーは素早く再加工して攻撃を開始することができます。その後数か月の間に、コモディティ マルウェアを使用した国家主導の攻撃件数は増え続けています。確認されたキャンペーンの事例を以下に示します。…
CYFIRMAのリサーチチームの調査 医療関係者がCOVID-19ウィルスと戦い、各国が自粛や閉鎖ムードにあり、世界経済がバランスを崩している一方で、サイバー空間では別の戦争が激化しています。 昨今、より複雑化した攻撃手法によりサイバー脅威とリスクは増加しています。ハッカーの技術がかつてないほど急速に進化し、高度な技術と、洗練されたソーシャルエンジニアリングが融合されています。現在発生しているウィルスの世界的大流行により、国家および企業のあらゆる準備力と回復力が試されているのです。 “CYFIRMAの脅威ビジビリティ&インテリジェンスをベースにした調査によると、2月から3月上旬にかけて新型コロナウィルスの大流行に関連するサイバー脅威の痕跡が600%以上大幅に増加していることが判明しています。” サイバー脅威の痕跡とは、ダークウェブ、ハッカーフォーラム、および非公開の機密性の高いコミュニティにて検知された会話を意味します。これらの情報源からCYFIRMAリサーチチームが確認できた内容は、各国政府や企業にとって決して良い知らせではありません。ハッカー達は懸命に働いており、政治的および金銭的目標を達成するために、現在の恐怖と不確実で混乱している状況を悪用する方法を積極的に検討しています。 米国コンピューター緊急事態対応チーム(US-CERT)は、人々をだまして個人情報を窃取したり、偽の慈善団体にへの寄付を促すような、詐欺に関する警告を発表しました。連邦取引委員会(Federal Trade Commission)も同様の詐欺について警告しています。 “CYFIRMAリサーチチームに加え、複数のセキュリティベンダーは、攻撃者が人間の不安を逆手に取った脅しの策略を用い、LokiBot、RemcosRAT、TrickBot、FormBookなどのマルウェアを拡散したことを報告しています。” これらハッカー達のコミュニティは広範に広がり、広東語、北京語、ロシア語、英語、韓国語で会話し、不足の事態への備えが十分ではない国や企業に大混乱をもたらすキャンペーンを次々に実行しています。 ダークウェブのハッカーフォーラムでは、香港のグループが中国本土をターゲットとした新しいフィッシングキャンペーンを実行する計画を立てていました。このグループは、中国共産党に責任を負わせることにより、不信感を生み出し、社会の不安を扇動することを目指しているようでした。 ハッカーの会話をより深く分析した結果、台湾のグループも同様のフィッシングやスパムキャンペーンについて議論しており、中国本土の影響力のある人物をターゲットにして、さらなる不安を引き起こそうとしています。 韓国語を話すハッカーは洗練されたフィッシングキャンペーンを使用して金銭的利益を得ようと計画しており、機密情報を窃取するマルウェアを備えたEMOTETの新しい亜種を作成しています。(EMOTETは2014年に最初に検出されたマルウェアであり、 2019年もっとも拡散されたマルウェアの一つです)これらのハッカーは、日本、オーストラリア、シンガポール、米国をターゲットにすることを計画していました。 CYFIRMAリサーチチームは、韓国の企業を標的とする北朝鮮のハッカーを検知しました。彼らはフィッシングメールの受信者をだまして開封させ、そこから彼らのマシンやネットワークにマルウェアを拡大させるために、「コロナウィルスに関する通知」という意味の韓国語を表題として使っています。 COVID-19に関連し、多くのハッカーグループが、疾病管理センター(CDC)や世界保健機関(WHO)などの権威ある団体を騙った偽装メールを使用していることが検知されました。これらの偽装メールの件名と内容は病気の最新情報や治療法など非常に人々の関心をそそる文面です。 また、企業の経営層からのメールのように偽装され、すべての従業員に送信された新型コロナウィルスをテーマにした偽装メールも検知されました。企業ネットワークに感染するマルウェアが埋め込まれたこれらのフィッシング攻撃は、ソーシャルエンジニアリング戦術を展開してデータや資産を盗みます。 データを盗むためのサイバー攻撃以外に、中国、日本、米国でビットコインを使用したマスクや健康用品を販売する偽のウェブサイトの計画も検知されています。 問題を悪化させるために、ハッカーは偽のニュースを拡散し、さらに混乱を招く戦略も立てていました。ダークウェブ市場を調査することにより、CYFIRMAはCOVID-19ウィルスの治療と根絶を主張するオーガニック医薬品を販売する違法グループを発見しました。ハッカーのコミュニティでのこれらの議論は、北京語、日本語、英語で行われていました。 “「CoronaVP」と呼ばれる新しいマルウェアについての議論が、ロシアのハッカーコミュニティで確認されています。これは個人情報を盗むように設計された新しいランサムウェア、またはEMOTETの亜種の可能性があります。” COVID-19のパンデミックを悪用するハッカーの動機は、金銭的利益と、社会的混乱を引き起こす政治的スパイが存在しています。サイバー空間の犯罪者達は、金銭的および政治的目的の両者を達成するためのツール、技術、知識、および資金を十分に備えています。デジタル化が進んでいる現在の世界では、サイバー犯罪は収益性の高いビジネスであり、世界経済にパンデミックが影を落とし続けている状況下において、攻撃の頻度と洗練度が高まることが予想されます。 サイバーインテリジェンスのフィールドの中で我々が得た重要な学びは、警戒を続けていくことの重要性です。そして、ビジネスにおいて最も危険な要素は、往々にして目に見えないものです。 自分たちに関連した脅威インテリジェンスをタイムリーに活用することの重要性は強調するまでもありません。サイバー脅威を早期に検知することで、企業は多大な金銭的損害や不可逆的なブランド損害から自社を守れるからです。 https://www.cisomag.com/cyberthreats-due-to-coronavirus/
Thank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill out the form here. [contact-form-7 id="3236" title="Cyber Incident Analytics Datasheet"]
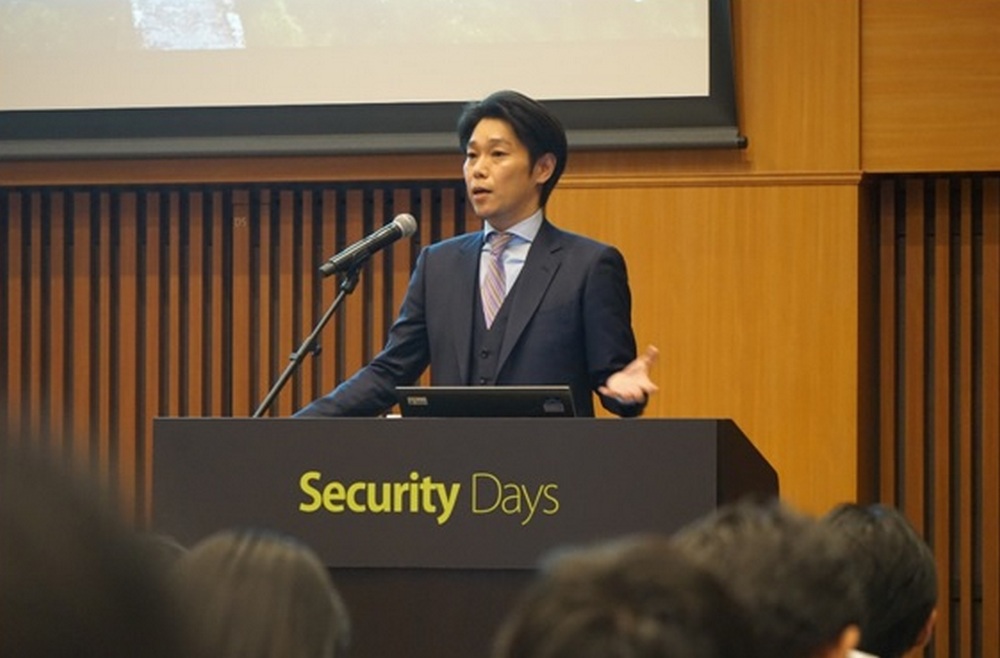
2020年2月5日~2月7日の三日間、JPタワーにてSecurity Days 2020 Tokyoが開催され、弊社は講演とブース出展を致しました。 今回は、「現実的な脅威インテリジェンスとの向き合い方」と題し、弊社代表の五十嵐が講演致しました。登録開始直後からサテライト会場を設けるほど多数のお申し込みを頂き、皆様の脅威インテリジェンスへの関心の高さが窺える機会となりました。 講演資料は下記フォームより無料でダウンロード頂けます。脅威インテリジェンスを活用している方も初めて聞かれる方も、弊社の講演資料をご覧いただき、今後のセキュリティ対策におけるインテリジェンスの活用イメージをお持ち頂ければと思います。 講演資料:現実的な脅威インテリジェンスとの向き合い方 – 本来のインテリジェンスの意味と、日本企業における活用事例を踏まえて 自社において、脅威インテリジェンスの活用はまだ早いと思っていませんか? 十分な予算がない、体制がない、使いこなせないなど、脅威インテリジェンスは難しいというイメージを持っていませんか? 国家支援型ハッカーに狙われるのは、一部の大企業だけ。そう思っていませんか? 実際、大企業も中小企業もハッカーから見ると変わりありません。現実に、Tokyo2020などの国際的イベントに対して、また皆さんがお持ちの価値ある情報資産を窃取するために、ハッカーは容赦なく攻撃を仕掛けてきています。今後のセキュリティ対策で求められるのは、ただ闇雲に壁を作り守るという「専守防衛」的なものではもはやありません。自社を狙っている敵を知り、彼らの動機や目的を理解し、外部から見た自社の脅威とリスクを把握して “プロアクティブな対策” が求められる時代に入っています。 プロアクティブな対策には、貴社に特化した脅威情報が必要になります。 貴社はその準備はできていますか? 続きは資料をダウンロードしてご覧ください。 <講演資料の要約> 定義が曖昧な「脅威インテリジェンス」、CYFIRMAの考える真のインテリジェンスとは? CYFIRMAが提供する3つのレベルの脅威インテリジェンス サイバー脅威インテリジェンス分析プラットフォーム(CAP)のご紹介 【活用事例】数名のセキュリティ人員で脅威インテリジェンスを活用し、現場の対策からポリシープロセス面の変革を試みる製造業の事例 お問い合わせ
Thank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill out the form here. [contact-form-7 id="3729" title="India Threat Landscape Report…
2020年1月20日に、日本の大手総合電機メーカーである三菱電機株式会社が大規模な侵害を受け、個人情報の流出などの被害が生じたサイバー攻撃が確認されたとの報道がなされました。 CYFIRMAはTICKのみならず、APT 3(Gothic Panda)、APT10(Stone Panda)、APT17(Aurora PandaまたはBarium)、APT41(UNIT2025またはVision2025)など、複数の中国系ハッカー集団が日本の電機・防衛産業に対してAPT攻撃やサイバーエスピオナージを行っていることについて、継続的にダークウェブ上のコメントを観測しており、予てより情報収集・分析を行っております。また、2018年9月に開催された 危機管理産業展(RISCON)での基調講演、2018 年11月に実施した メディア様向けの2019年脅威予測発表会、 2019年3月に基調講演を行った Security Days Spring 2019基調講演 においても、中国系国家支援型ハッカー集団に関する脅威や、活動に関する情報を一般向けに講演させていただいております。 CYFIRMAではメディア等によって20日時点までで報道されている内容に加え、弊社がこれまで観測、調査してきた攻撃グループやキャンペーンの中で、関連性が高い情報をレポートとしてまとめました。 お問い合わせ
次世代の外部リスク検知ツール「DeTCT(ディテクト)」の資料請求 昨今、外部(インターネット)に公開されているIT資産やシステムの把握と、それらに存在する脆弱性を管理する事の重要性が謳われています。(EASM(外部攻撃対象領域管理)とは?についてはこちら) ただ、日ごろ業務を行っている中で全ての資産を把握する事は困難です。その様なお悩みを解決するべく、DeTCT(ディテクト)のご紹介を致します。 ・自社のセキュリティ対策を高めお客様の信頼を得る為に対策! ・自社サービスの付加価値としてご提供することも可能! ・他社との差別化に! ご興味のある方は下記フォームより資料請求をしてください。 [contact-form-7 id="8023" title="次世代の外部リスク検知ツール「DeTCT」資料請求"] ✧その他、ご不明な点がございましたらこちらからご連絡下さい。