KuppingerCole Report Whitepaper
Thank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill…
Read More

The latest industry news, interviews, technologies, and intelligence resources curated by CYFIRMA cyber threat experts.
Thank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill…
Read Moreダークウェブを含めた脅威情報の収集や攻撃兆候の検知により、潜在的なサイバー攻撃リスクに対応 SUBARUに導入したサービスの概要図 株式会社日立製作所(以下、日立)とサイファーマ株式会社(以下、CYFIRMA)は、株式会社SUBARU(以下、SUBARU)に公開ウェブおよびダークウェブ*1から脅威情報や攻撃兆候などを収集し、潜在的なサイバー攻撃リスクを分析する「脅威インテリジェンス提供サービス」(以下、本サービス)を提供し、サイバーセキュリティ対策の強化を支援しました。本サービスは、日立が自社のセキュリティ専門組織*2で20年以上にわたり培ってきた判断基準や対策方法などサイバーセキュリティ対応の運用ノウハウと、CYFIRMAの脅威情報を収集し可視化・分析するプラットフォーム「DeCYFIR」を組み合わせて提供するものです。今回、日立とCYFIRMA は、SUBARUのセキュリティ対策強化に向け、サイバーセキュリティ上の課題整理から「DeCYFIR」の導入、脅威情報の仕分けや対策など運用プロセスの策定を行いました。 SUBARUは、本サービスの活用を2月1日から開始し、自社の外部攻撃対象領域管理*3におけるインシデントや脆弱性、攻撃の兆候などの脅威情報を迅速に把握し、戦略的かつ先回りしたセキュリティ対策を講じることで、情報資産を脅威から守り、より安全なビジネス環境を確保することに取り組んでいます。 *1通常の検索エンジンにはヒットせず、一般的なWebブラウザーでは閲覧できないサイトであり、匿名性保持や追跡回避の技術が使われる。 *2 HIRT:Hitachi Incident Response Team *3外部(インターネット)に公開されているIT資産やシステムの把握と、それらに存在する脆弱性を管理すること。 ■背景 近年、IoT化が進展し、次世代の自動車としてインターネットに接続されたコネクティッドカー*4が注目を集める中、自動車業界では、急増するさまざまなサイバー攻撃に対応するため、これまで以上に戦略的なセキュリティ対策が求められています。SUBARUはサイバーセキュリティ対策を経営の重要課題の1つとして推進しており、セキュリティインシデントが発生した場合に迅速かつ的確に対応するため、これまでEDR*5やSIEM*6などの最新のセキュリティソリューションを導入しています。今回、SUBARUはさらなるサイバーセキュリティ対策の強化に向け、日立とCYFIRMAの協力のもと、本サービスを導入し活用を開始しました。 *4コネクティッドカー:ICT端末としての機能を有する自動車のことであり、車両の状態や周囲の道路状況などのさまざまなデータをセンサーにより取得し、ネットワークを介して集積・分析することで、新たな価値を生み出す車。 *5 EDR(Endpoint Detection…
Read MoreExternal Attack Surface Management(EASM:外部攻撃対象領域管理) 攻撃者の動向を観測している”インテリジェンスベンダー”の提供する 攻撃者視点でのリスク可視化! EASMとは簡単に説明をしますと「外部(インターネット)に公開されているIT資産やシステムの把握と、それらに存在する脆弱性を管理する。」という事になります。 (詳しくは弊社ブログにて:EASMとは) この新ソリューション「DeTCT(ディテクト)」では、主に外部の攻撃者の視点をもって、上記のEASMの実現と共に、彼らがすぐに悪用できる個社の問題点を可視化することが可能です。 攻撃者(ハッカー)は、会社の規模に関係なく攻撃を仕掛けてきます。なるべく手間をかけず攻撃をしかけたいと考えている為、皆さまがしっかり管理している部分から攻撃をせず、皆さまが管理しそびれている穴をつき、攻撃を仕掛けるためにリストアップをします。 もし下記に1つでも思い当たるものがあれば、弊社DeTCT(ディテクト)の資料をダウンロードしてみて下さい。 ・システム部門が管理している以外のところで立ち上げられたページまで把握できていない(あるかもわからない) ・使い終わったテストページを適切に削除できているか自信がない。 ・すべての資産は新しい脆弱性に対処できているか把握していない。 ・証明書の期限を全部把握していない(別部門が担当していてわからない) ・従業員のメールアドレス漏洩状況を把握していない。 ▼次世代の外部リスク検知ツール 詳細資料請求▼ 次世代の外部リスク検知ツール「DeTCT(ディテクト)」 また、資料をご覧いただき、ご興味があればフリートライアルもご用意しておりますので、ご活用下さい。 ▼14日間のフリートライアルはこちら▼…
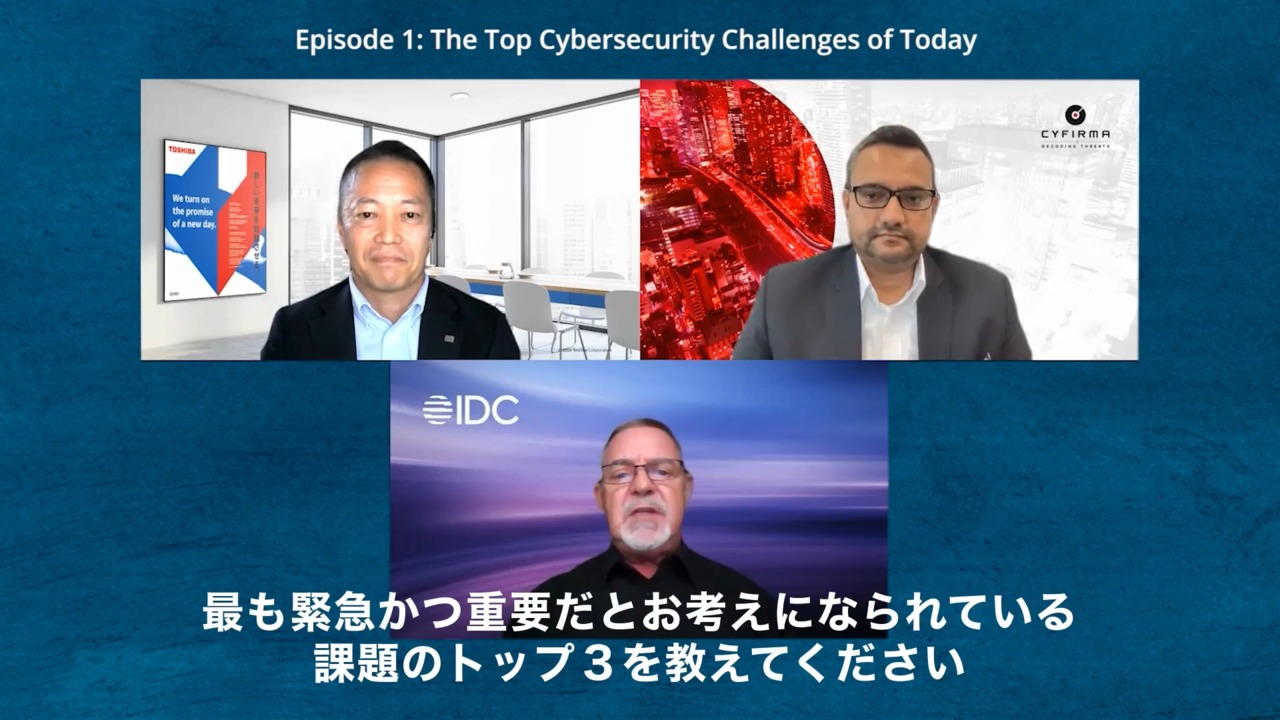
Read Moreユーザー企業、脅威インテリジェンスプロバイダー、そしてIDCのセキュリティエキスパートの視点から見たセキュリティ動向や今後の展望について語る、3部構成のビデオキャストです。IDC Asia Pacificのトラスト&セキュリティリサーチ担当バイスプレジデント Simon Piffの進行の元、企業代表として株式会社東芝 サイバーセキュリティセンター長 天野 隆氏をお招きし、CYFIRMA CEOのKumar Riteshが参加。主に以下のテーマを中心に、セキュリティリーダーの皆様へ有益な示唆をお届けしています。 ◆第1部「今日のサイバーセキュリティにおける最大の課題とは」 アジア地域の企業や組織が直面しているサイバーセキュリティ課題や懸案事項についてディスカッションを行っています。 国家支援型グループによるサイバー攻撃や、経済的な利益を目的とするサイバー犯罪者の活動を踏まえ、最新のサイバー脅威情勢を中心に解説しています。 ◆第2部「サイバーセキュリティとリーダーシップ」 長期化するCOVID-19によりこれまでの常識が変化する中、セキュリティ・リーダーに期待される役割の変化、効果的なサイバーセキュリティ戦略構築に必要な視点や対策とは何かといった疑問について議論を展開しています。 ◆第3部「サイバーセキュリティ、DX、そしてトラストの重要性」 DXの視点から見たサイバーセキュリティとトラストの重要性をテーマに、リスク、セキュリティ、コンプライアンスなどの各要素がステークホルダー間の信頼構築に与える役割や影響について議論しています。また、第1、2部を総括しながら各自の視点や意見を交わしています。 …
Read MoreCybersecurity strategies need to reconsider the applicability and value of external threat intelligence and how it can strengthen cyber posture…
Read MoreThank you for your interest in CYFIRMA. If you would like to learn more and download our material, please fill…
Read More「敵から見える自分を知る」重要性 サイバーセキュリティにおいて「敵から見える自分」を知ることは結構大事な要素です。 「自社の資産をすべて把握しているから大丈夫!」と言える組織がどれくらいあるでしょうか?存在を把握しているだけで、攻撃者から見たおいしさまで把握できていなかったりしませんか? これは、自分の性格を考えてみるとわかりやすいかもしれません。自分が思っている自分の性格や態度は、周りの方々から見えている性格や態度とは異なっていることが多いと思います。(検索すると「他人から見た自分の性格診断」って色々出てきますね。)自分の主観で見ているとわからないことが周りの人に聞くと気づくことがよくあります。 これはサイバーセキュリティにおいても同じだと思います。自分たちでは資産を把握しているつもりでも、攻撃者から見たときにはまた違う見え方をしているかもしれません。例えば、外部に公開しているシステムは10個であると認識していても外部から見たら15個見えるかもしれないですし、10個の数は同じでも攻撃の容易さに繋がる情報の公開度が自分たちの認識とは違うかもしれません。このような内部から見た自分たちの状態と攻撃者視点で見た場合のよくある状態の違いは以下の点が上げられます。 ・Webサーバーの前にあるCDNの負荷分散サーバー ・リモートアクセス用のVPNの存在、およびそのVPNのOS情報公開 ・本番リリース前のWebや新規利用サービスのテスト環境や開発環境の公開 ・既に終わったはずのキャンペーン用サイト ・昔使っていた(旧社名や統合前の子会社など)ドメインで動いているWebやメールサーバー ・保守メンテナンス用に一時的に開けていたはずのポート これらの状態まで本当に内部から見て把握できていますか?なかなか内部から見ている限りでは把握することが難しいのではないでしょうか。攻撃者は物理的にアクセスするわけではなく、インターネット経由でサイバー攻撃を仕掛けてきます。もちろん攻撃対象の調査もインターネット経由で情報収集をしていて、上記のような状態の外部に公開されている資産の探索を丹念に行っています。 また、一時的に状態を把握したとして、守る側はそれで終わることができません。残念なことに、攻撃者から見える状態というのは常に変化します。新たな脆弱性は常に出てきますし、利用しているクラウドプラットフォーム側の仕様変更もありますし、外部に公開されている資産から得られる情報を増やすためにツールもどんどん進化しています。攻撃に使われるツールも色々ありますが、例えば、CDNの普及に伴ってDNSの不適切な設定を突いたサブドメインテイクオーバーを狙うため、攻撃対象を見つけるツールが公開されていたり、もともとはペンテスト用のツールであるCobalt Strikeがあらゆる攻撃者に利用されていることは有名なところかと思います。 攻撃者は皆様の気持ちは考慮に入れませんので、「自分たちはできているから大丈夫」、「自分たちは攻撃されない」といった前提で行動するのではなく、攻撃者に対して「攻撃に手間がかかりそう」「攻撃できそうなシステムが見つけられない」といったように攻撃者から見ておいしくない状態を常に保つことが重要です。 今回のお話は「敵から見える自分を知る」の一例ですが、攻撃を受ける可能性の軽減に役立ちます。しかし、攻撃者も常に進化していますので攻撃者の動向によって狙われやすい資産が変わってきます。より積極的なセキュリティ対策を実施するためには「敵を知る」ということの重要性についても意識していくことをお薦めします。 CYFIRMAでは組織のセキュリティ戦略から戦術面まで活用できる、包括的な脅威インテリジェンスを提供しています。ご興味のある方は、どうぞお気軽にお問い合わせください。 CYFIRMAでは色々な視点から脅威インテリジェンスを理解して頂ける様、各種無料のコンテンツをご用意しています! ✧毎週火曜日に発行「Weekly Security…
Read Moreシンガポール/東京2021年11月10日 –Goldman Sachs、Zodius Capital、Z3 Partnersが出資する、脅威ディスカバリー&サイバーインテリジェンス・プラットフォーム企業 サイファーマ株式会社(本社:東京都千代田区、以下CYFIRMA)は、ガートナーより新たに発表されたレポート*“Emerging Technologies and Trends Impact Radar: Security”内のデジタルリスク・プロテクションサービス(DRPS)のカテゴリーで掲載されたことを発表しました。 市場横断的な効果や影響をもたらす潜在性や革新性を備えたテクノロジーやトレンドを掲載する当レポートにおいて、ガートナーは以下のように述べています。 「同ソリューションは、サーフェスウェブ、ダークウェブ、ディープウェブを可視化することにより、保有資産を標的とする潜在的な脅威に向け攻撃者が悪意ある攻撃を実行する際に利用する戦術やプロセスに関し、コンテキストに応じたインサイトを提供します。DRPSはデジタル資産のマッピング、モニタリング、軽減、影響の管理という4つの分野におけるサポートを提供し、ビジネスの継続性を維持することを支援します。」 ガートナーの当レポートによれば、「同分野のテクノロジーに対する投資の成長率や、従来の脆弱性アセスメントに焦点を当てている買い手の変革が加速しています。この新技術への関心の高まりが、今後の迅速な導入につながると期待されます。」と述べられています。 今回の掲載を受けCYFIRMAの創業者兼CEO のKumar Riteshは次のように述べています。 「今回、ガートナーからDRPS分野でSample Vendorの1社として認識されたことは、企業がセキュリティ態勢強化に不可欠なサイバーセキュリティ戦略として、外部の脅威情勢をリアルタイムに可視化・把握できるように支援するという当社のミッションを証明するものと考えています。」…
Read Moreランサムウェアと株価 最近、ランサムウェア攻撃による被害の報道をよく目にします。ランサムウェアの被害にあうと多くの対応費用が掛かります。復旧のための費用や、セキュリティ対策強化費用、被害にあったシステムが事業に直結している場合は遺失利益も発生します。2021年初めに30か国5,400人のITマネージャー(製造、生産部門のIT担当含む)を対象としたSophosの調査によると、このような費用は平均約185万ドルであったとのことです。ちなみに、身代金を支払った場合は平均約144万ドルだそうです。 また、2020年のレポートでは国毎の費用も分類されており、日本は平均約219万ドルの費用が掛かっているそうです。他の国々と比べて、日本とスウェーデンが倍以上の費用を要しています。本レポートでは従業員数別など様々な切り口で分析していますので、詳細はSophosのレポートをご覧ください。 さて、本題ですが、このようにランサムウェア被害にあうと多くの費用が発生します。では、ランサムウェア被害を公表した企業の株価はどのように推移するのでしょうか?セキュリティ担当部門としては、株価に影響があるから対策をしたい。と言いたいところですが、残念ながらさほど影響はないようです。 Comparitechの研究者がニューヨーク証券取引所上場企業を対象に分析したところによると、以下の通りだそうです。 ・ランサムウェア攻撃直後の株価は平均22%急落 ・最初の落ち込みは短命です。価格はほとんど1日以内に回復し、株価は平均10営業日以内に市場をアウトパフォームするように戻ります。 ・ランサムウェア攻撃後、株価は平均6か月で4.4%上昇し、NASDAQを11.2%上回りました。 ・調査したすべての株の中で、Ryukランサムウェアが株価に最大の悪影響を及ぼしました ・ハイテク企業の株価は、攻撃が公表された後、最初は大幅に下落しましたが、6か月後には非ハイテク企業を上回りました。 本レポートはニューヨーク証券取引所上場企業が対象ですので、日本の企業はどうでしょうか?ランサムウェアと思われるサイバー攻撃被害を公表した東証一部上場企業10社の株価を簡単に調査してみました。 調査方法は以下の通りです。 ・自社HP上でランサムウェアと思われるサイバー攻撃被害を公表している企業を抽出 ・公表日の株価、翌日、7日後、30日後の株価を調査 ・公表日が休日の場合は前日の株価を選定 ・翌日以降の日付が休日の場合は翌営業日の株価を選定 結果は以下の通りです。 ・ランサムウェア被害公表日翌日の株価は平均0.5%下落 ・同7日後の株価は平均0.8%上昇 …
Read Moreアジアに本社を置くAI対応セキュリティ提供企業の1社として選出 シンガポール/東京2021年10月18日 –Goldman Sachs、Zodius Capital、Z3 Partnersが出資、脅威ディスカバリー&サイバーインテリジェンス・プラットフォームを提供するサイファーマ株式会社(本社:東京都千代田区、以下CYFIRMA)は、IDCより新たに発表されたレポート“IDC Perspective:Intelligence”において、アジアに本社を置くAIセキュリティプロバイダー2社のうちの1社としてCYFIRMAが選出されたことを発表しました(IDC Perspective:Intelligence(英文) –レポートNo:AP47757822)。また同レポート内で、事後対応的に展開されるサイバー防衛戦略をプロアクティブなサイバーレジリエンス強化戦略へと変革する際に重要な役割を担う、脅威インテリジェンスの重要性に関する項目においても同様の選出を受けています。 IDC Asia/Pacific Services & Security Researchのアソシエート・リサーチディレクター キャシー・ホァンは次の様に述べています。 「アジア地域の組織が比較的ニッチな脅威インテリジェンス・ソリューション・プロバイダーを選択し活用している点は非常に興味深いです。本レポート内では、AI対応のサイバーセキュリティソリューション分野における最も革新的で代表的なソリューションを紹介しています。これにより同分野の従来型アプローチと比較しリサーチにかかる時間を大幅に短縮できます」 CYFIRMAの創業者兼CEO のKumar Riteshは次のように述べています。…
Read More国家が関与するサイバー攻撃と脅威インテリジェンス 将来サイバーセキュリティの歴史を振り返るとき、今年は大きな分水嶺となりそうです。 サイバー攻撃の背後には国家の支援があることは2013年のAPT1レポート以降、公に語られるようになりました。しかし、これまで日本ではサイバー攻撃の背後に国家の支援があることを明示的に言及されてきませんでした。それが今年に入って、名指しで明確に指摘するケースが相次いでいます。 ■ 2021年4月22日 警察庁長官 (前略)その後の捜査等を通じて、被疑者・関係者の供述をはじめ数多くの証拠を約200の国内企業等に対する一連のサイバー攻撃がTickと呼ばれるサイバー攻撃集団によって実行され、当該Tickの背景組織として、山東省青島市を拠点とする中国人民解放軍戦略支援部隊ネットワークシステム部第61419部隊が関与している可能性が高いと結論付けるに至りました。 ■ 2021年7月19日 外務報道官談話 (前略) 3.我が国においても、先般、中国人民解放軍61419部隊を背景に持つTick(ティック)といわれるサイバー攻撃グループが関与した可能性が高いサイバー攻撃について発表を行いました。そして、今回のAPT40といわれるサイバー攻撃グループからの攻撃では、我が国企業も対象となっていたことを確認しています。 (後略) ■ 2021年9月28日 サイバーセキュリティ戦略 (前略)経済社会のデジタル化が広範かつ急速に進展する中、こうしたサイバー攻撃の増大等は、国民の安全・安心、国家や民主主義の根幹を揺るがすような重大な事態を生じさせ、国家安全保障上の課題へと発展していくリスクをはらんでいる。サイバー攻撃者の秘匿、偽装等が巧妙化しているが、特に国家の関与が疑われるサイバー活動として、中国は軍事関連企業、先端技術保有企業等の情報窃取のため、ロシアは軍事的及び政治的目的の達成に向けて影響力を行使するため、サイバー攻撃等を行っているとみられている。また、北朝鮮においても政治目標の達成や外貨獲得のため、サイバー攻撃等を行っているとみられている。さらに、中国・ロシア・北朝鮮において、軍をはじめとする各種機関のサイバー能力の構築が引き続き行われているとみられている。 このように、日本においても、国家が背後にいるサイバー攻撃が存在し、そして民間企業を含め被害にあっていることを公表し始めました。ちなみに、このような行為を「パブリック・アトリビューション」と呼ぶそうです。パブリック・アトリビューションについては、NIDSコメンタリーの論評が大変参考になりますので、先月まで本ブログで紹介していたCyber Capabilities and…
Read Moreこんにちは、インサイドセールスを担当している伊是名です。 先日、10月6日(水)にSecurity Days 2021で講演をしまして、その際にカメラマンをしていましたので考察をさせて頂きます。 もしご興味があればこちらから資料希望の旨ご連絡下さいませ! サイバー空間では、システム管理者よりも、攻撃者の方がより多くの情報を持っている。この「情報の非対称性」を埋める為には? 攻撃者は、攻撃対象としている企業の事をよく調べ、よく調査しています。会社のシステムだけではなく、どの様な商品を開発しているのか、どういう市場規模なのか・・・。 一方、守る側である我々は、攻撃者の何を知っていますか?どの国の人?どんな攻撃を得意としている?などの情報を知る術はなかなかないと思います。ここで情報の非対称性が生まれています。 この情報の差を埋めない限り、効果的で適切なセキュリティ対策を打つことはなかなか難しいと考えます。 この情報の非対称性を埋める為には、「敵を知る」という事と「敵から見える自分を知る」ことが重要になってきます。 その中で今回は「敵から見える自分を知る」という部分にフォーカスしてEASM(外部攻撃対象領域管理)についてお話させて頂きました。 弊社ブログでも解説を入れていますので、ご興味があればこちらのブログをお読みください。 EASMとは EASM =…
Read MoreJoin the enterprises anticipating attacks instead of reacting to them. Start your intelligence journey today.