“CYFIRMAセキュリティアップデート-2-“ 「Rocke」と呼ばれるハッカーグループによるクリプトマイナーの拡散

AUTHOR

Antuitリサーチチーム


他の仮想通貨よりも匿名性が高いと言われる“Monero”ですが、エスペラント語で「コイン」「硬貨」という意味を持つとか。
感染したシステム上でこの“Monero”を主に狙う目的で、仮想通貨マイニングマルウェアを展開しているキャンペーンが発見されました。「Rocke」という名前のハッカーグループがこのキャンペーンに関与していると考えられています。このグループは中国を拠点として活動している可能性が高く、Gitリポジトリ、HttpFileServers(HFS)などのツールキットやシェルスクリプト、JavaScriptバックドア、ELF、PEマイニングなど、被害者のマシン上で仮想通貨をマイニングするための悪意あるプログラムを利用しています。

以前、同グループが仮想通貨マイニングキャンペーンを実行するためにApache Struts、Oracle WebLogicサーバー(CVE-2017-10271)、およびAdobe ColdFusion(CVE-2017-3066)の脆弱性を利用しました。

現行のキャンペーンでは、ハッカーグループがパッチの適用されていないApache Strutsマシンをターゲットにしていることが判明しています。ハッカーグループはターゲットシステムに0720.binという名前の悪質なファイルをダウンロードするために、ターゲットにリクエストコマンドwgetを送信する傾向があります。マリシャスなファイルを分析すると、さらに以下のファイルが含まれていることが確認されました:

  • 感染したシステム上の他のcryptominerを破壊するためのa7という名前のシェルスクリプト。その他のシェルスクリプトlowerv2.shとrootv2.shが、被害者のマシンにcryptominerをインストールし、実行します。
  • 3307.binという名前の実行可能ファイルとリンク可能な(ELF)ファイル。
  • config.jsonという名前のjsonファイル:このファイルは、XMRigという名前のMoneroマイナーを設定するために使用されます。
  • Pools.txt:これはオープンソースの汎用Stratumプール・マイナーに使用される設定ファイルです。このマイナーはMoneroとAeonをマイニングする機能を持っています。 さらに、悪意のあるファイルには、XMR-Stakの亜種であるBashf、XMRigの亜種であるBashgなどの他のマイナーが含まれています。

さらに、TermsHost.exeという名前のPE 32 Moneroのマイナーも、当ファイルの中に発見されています。

弊社では、Moneroマイニングサンプルなどを分析し、当該キャンペーンに関連付けられているドメインやIPアドレスのいくつかを特定しており、IPアドレスは中国から発信されていることが判明しています。

推奨対策
以下、我々の推奨する対策です。

  • IDSシステムとSIEMに上記IoCを検出ルールとして追加し、感染のチェックをしてください。発見された場合は、感染の根本原因を見つけるためにさらに調査する必要があります。
  • プロキシサーバー、DNSサーバー、メールサーバー、ファイアウォールログで上記ネットワークインジケータが存在するかどうかを調べる。
  • 上記ホストインジケータのブロックをエンドポイントセキュリティシステムとアンチウイルスシステムに設定する。
  • 安全で分離した環境ですべてのデータを定期的にバックアップしてください。これは攻撃された場合の迅速な回復に役立ちます。
  • アンチウイルスおよびマルウェア対策のソリューションが定期的にスキャンを自動的に実行するように設定する。
“CYFIRMAセキュリティアップデート-1-“ IoTボットネット「Hakai」の高度な進化と感染の拡大に警戒

AUTHOR

Antuitリサーチチーム


今週、複数メーカーの“ルータ”を狙った攻撃で使われたことがニュースにもなっている「Hakai」というボットネットですが、我々の調査では、様々なIoT機器への攻撃にも使わる可能性があり、今後警戒が必要です。

「Hakai」ボットネットと呼ばれるIoTマルウェアの最新の亜種が発見されています。ハッカーたちはこのIoTマルウェアの亜種に対して、徐々に高度な属性を組み込み、洗練化させてきました。今後ますます、多くのシステムを危険にさらす可能性が高いのです。

今年初めに発見された「Hakai」の変種は、数年前にオンラインで流出したIoTマルウェアの変種である「Qbot」をベースにしていました。「Hakai」のこの最初のバージョンは、複雑なプログラムではなく、大規模な攻撃キャンペーンも実行されませんでしたが、ハッカーたちはマルウェアコードをすばやく変更し、ボットネットが発見されてから1ヶ月以内に被害が観測されています。

IoTマルウェア「Hakai」の進化
以下に、「Hakai」の進化を追ってみます。

  • サイバーセキュリティ業界において、最初に「Hakai」による攻撃が検知されたのは、2018年7月21日でした。コードネーム「Anarchy」と名乗るハッカーは、1日で1万8千台のルータに損害を与えたと主張しています。ハッカーは、Huawei HG532ルータのリモートコード実行の脆弱性であるCVE-2017-17215を利用しました。このCVE-2017-17215は有名な脆弱性であり、以前にはSatoriボットネットとMiraiボットネットにも悪用されています。感染したデバイスは、DDoS(Distributed Denial-of-Service)攻撃を実行するために利用され、悪質なパケットをポート37215に送信してリモートコードを実行したのです。
  • 以来、IoTマルウェアによる攻撃は増加しています。同年8月になると、「Hakai」ボットネットはますます多くのデバイスを脅かすようになり、より多くのセキュリティ上の欠陥を悪用してきています。
  • 当初は、「Hakai」ボットネットはHuaweiルータだけに感染していました。このボットネットはその後、D-LinkとRealtekのルータにも感染しました。このボットネットは、デフォルトまたは弱いパスワードを持つIoTデバイスをtelnetスキャナで検索し、ターゲットにしました。

HNAPプロトコルをサポートするD-Linkルータは、IoTボットネットHakaiのターゲットとなっていました。このマルウェアは、2つのD-Linkルータの脆弱性を利用しています。マルウェアがDIR-645ファームウェアのセキュリティ上の欠陥を悪用し、ワイヤレスLANおよびWANネットワーク上のハッカーがワイヤレスルータに対するコマンド注入および、バッファオーバーフロー攻撃を実行することが可能となります。

さらに同8月までに、中南米で広く拡散されていることが判明しました。 同年8月20日、研究者らは、ブラジルを中心にラテンアメリカのD-Link DSL-2750Bルータのセキュリティ上の欠陥を悪用しようとするHaikaiボットネットの亜種を発見しました。

そして、最近になり、さらに2つの新しい亜種が発見されています。 それぞれ「Kenjiro」と「Izuku」と呼ばれています。これらにはいくつかのコードのバリエーションがあります。

Antuitの見解

マルウェアの作成者は、攻撃の成功率を高めるためにマルウェアコードに変更を加え、常に努力しています。Hakaiボットネットの作成者たちは、より多くのデバイスを侵害する為に、マルウェアスクリプトに高度な改良を加えています。このボットネットマルウェアにかかると、デフォルトまたは弱いパスワードでさえハッカーがIoTデバイスを侵害して、コントロールするのに十分です。

さらに、IoTデバイスの全所有者の15%以上が、購入したデバイスのデフォルトパスワードを変更していないと昨年発表された研究報告書に記載されていた点に注目しました。これにより、マニュアルに記載されているパスワードと同じパスワードを持つ数百万のIoTデバイスが脆弱だという事になります。ボットネットを作成するマルウェア開発者は、ブルートフォース攻撃を展開し、既定のパスワードのリストを利用してこれらのデバイスを侵害し、それらをIoTデバイスのボットネットの一部として組み込みます。

推奨対策
以下、我々の推奨する対策です。

  • 前述のIoCを使用してIDSシステムとSIEMに検出ルールを追加し、感染の可能性を探してください。検知された場合は、攻撃経過の根本原因を見つけるために感染をさらに調査する必要があります。
  • 前述のホストインジケータをブロックするように、エンドポイントセキュリティシステムとアンチウイルスシステムを構成する。
  • IoTデバイスのデフォルトの認証情報を使用しないでください。もしデフォルトの認証情報のままご利用されている場合、ハッカーは簡単に機器を攻撃できてしまいます。また、定期的にパスワードを変更してください。
  • 定期的に最新のマルウェアシグネチャを使用して、ファイアウォールとアンチウイルスソフトウェアをアップデート/パッチしてください。
  • 常に機器を最新の状態に保ってください。更新情報やパッチをチェックし、最新化してください。
  • リモート管理をオフにすると、攻撃者はリモートアクセスを介してデバイスにアクセスできなくなります。telnetでリモート管理をオフにしてみてください。
  • ネットワークセグメンテーションを実装し、パブリックネットワークからデバイスを分離してください。
  • デバイスを購入する前に、IoTデバイスの機能とセキュリティ機能を調べてください。
  • ネットワーク上で使用されるIoTデバイスの監査を定期的に実行してください。
  • Wi-Fiネットワークアクセスを設定する際に強力な暗号化方式を使用するようにしてください。(WPA)
  • 不要な機能やサービスを無効にしてください。
  • 要件とセキュリティポリシーに従って、IoTデバイスのデフォルトのプライバシーとセキュリティ設定を変更してください。
  • 未使用の場合は、IoTデバイスへのリモートアクセスを無効にするか、保護してください。
  • 可能であれば、無線の代わりに有線接続を使用してください。
  • ハードウェアを停止した際に、デバイスが安全でない状態にならないようにしてください。

お問い合わせ

CYFIRMAのサイバー攻撃認知シリーズ: サイバーセキュリティ対策 — 入門編

AUTHOR

Antuitリサーチチーム


サイバー犯罪者の標的は広範になり、その攻撃手法も洗練され、被害も大きくなっています。

単に金銭目的であるものから、政治的背景があるものまで、その意図や目的もよって種類がわかれています。

すでにほとんどの企業が、多かれ少なかれお金をかけてサイバーセキュリティ対策を実施していると思いますが、弊社の責任者でありサイバーセキュリティ専門家でもあるKumar Riteshは「攻撃者側の変化に合わせて、セキュリティコントロールは定期的に見直すべきである」と常に述べています。

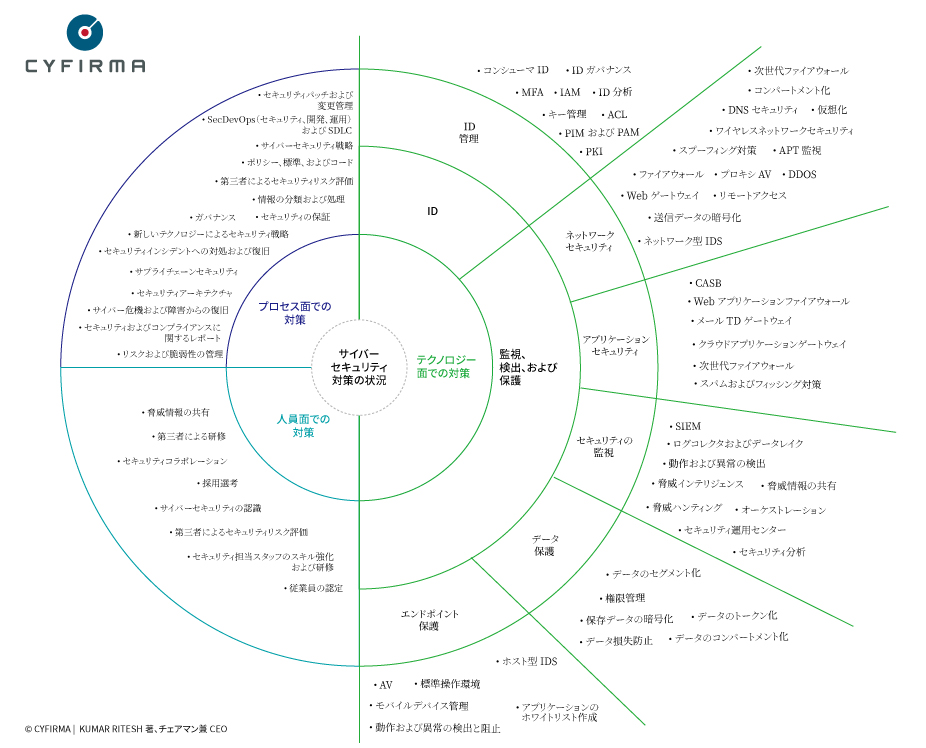
以下がKumar Riteshの推奨する、セキュリティコントロールの全体像です。

限られた予算、人的リソース、対策資源のなかで適切なセキュリティコントロールを実施するには、アウトサイド・インの視点で自社のリスクを認識することが益々重要になると我々は考えており、我々のようなインテリジェンスが活躍する場となります。

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

ますます高度になる脅威の情勢において、組織は十分なサイバーセキュリティ対策を適切に実施できていることを、どのように把握しているのでしょうか。

十分なサイバーセキュリティ体制を整えるには、サイバーセキュリティの主要な3本の柱(テクノロジー、人員、およびプロセス)を適用して、サイバーセキュリティ対策を構築する必要があります。

それぞれの柱の中で、業界、組織の規模、成長度、およびきわめて重要といえる予算に合わせて、個々のサイバーセキュリティ対策に優先順位を付ける必要があります。

効果的な「サイバー脅威の可視化とインテリジェンスのプログラム」に向けた第一歩

AUTHOR

Kumar Ritesh

「インテリジェンスサービスが取りざたされてきていますよね。ただいくつか試してみましたが、いまひとつ効果が見えないので諦めました。」このサービスに取り組んで一年、国内企業への最初の訪問でこのようなコメントをいただくことは少なくありません。

インテリジェンスのサービス提供者としては、大変耳が痛い話です。

私たちもそのような評価にならないように、お客様のセキュリティ対策で実際にどのような効果をあげていただくか、「活用度の高いインテリジェンス」を目指して活動しています。

CEOのKumar Ritesh自身も、前職で某グローバル大手の採掘会社にてCISOの職に就いていた際、インテリジェンス活用においては非常に悩んでいたようです。彼は企業内でインテリジェンスが十分な効果を発揮するためには、その活用のための「プログラム」が重要だと言っています。

+++++++++++++++++++++++++++++++++

効果的な「サイバー脅威の可視化とインテリジェンスのプログラム」を構築するにあたり、WHO(誰が)、WHY(なぜ)、WHAT(何を)、WHEN(いつ)、HOW(どのように)という問いに対して、答えを準備する必要があります。まずは、この前提条件を理解しておくことは重要です。いま皆さんが適用している「サイバー脅威の可視化とインテリジェンスのプログラム」がこれらの問いに答えられない場合は、プログラム全体を再確認し、見直す必要があります。

WHO – あなたに興味を示す個人、ハッカー、グループが誰であり、バックグラウンドや過去の行動がどのようなものか。

WHY – あなたに興味を示すことになった動機(金銭的な利益、評判の失墜、生産性の損失など)が何であるか。

WHAT – 個人識別情報、顧客識別情報、および特許、知的財産権、資格情報などの機密データの中に何が含まれているか。

WHEN – いつ、ハッカーの準備が整い、あなたを標的にする可能性があるか。

HOW – あなたを標的にするとき、どのようなツール、技術、方法が使われる可能性があるか。

これらの問いへの最適な回答が得られるのであれば、インテリジェンスを人、プロセス、テクノロジーに対してより効果的かつ効率的に適用できるはずです。その結果、サイバー攻撃に対する適切な備えと自身の保護が可能になるでしょう。

以下に、「サイバー脅威の可視化とインテリジェンスのプログラム」に関する昨今の課題を示します。

  • 適用対象がテクノロジー、つまり、セキュリティ管理に限られる。人とプロセスは適用対象外である。
  • オペレーショナルインテリジェンス、戦術的インテリジェンスに関心が特に集中しており、IOA(脅威の兆候を示す情報)とIOC(攻撃の痕跡を示す情報)に関する議論が非常に多い。
  • 同じ情報を提供するデータフィードが複数存在する。
  • 脅威フィードにコンテキスト情報が存在しない。
  • インテリジェンスの更新頻度がハッカーのスピードに合っていない。
  • インテリジェンスの能力に、攻撃の対象領域とシナリオを含めることに重点が置かれていない。
  • ドメイン専門知識が不足している。

「サイバー脅威の可視化とインテリジェンスのプログラム」を成功させるには、3つのレベルのインテリジェンスが必要と考えています。それは、戦略的インテリジェンス、マネジメントインテリジェンス、戦術的インテリジェンスです。

戦略的インテリジェンスとマネジメントインテリジェンスは、少なくともWHO、WHY、WHAT、WHENに答えなければなりません。一方で、戦術的インテリジェンスはHOWの答えを示す必要があります。

戦略的インテリジェンスは、サイバーリスクの原因が脅威アクターや、脅威アクターのバックグラウンド、動機、ツール、手法にあると考え、サイバーリスクへの洞察を提供する必要があります。また、戦略、ガバナンス、ポリシーに対してサイバーインテリジェンスを適用可能にする必要があります。

マネジメントインテリジェンスは、脅威アクターのキャンペーン、攻撃メカニズムおよびツールに関する洞察を、内部プロセスへ実装可能にする必要があります。この内部プロセスは、インシデント管理プロセスや、変更、設定、リリース管理プロセスなどのことです。

オペレーショナルインテリジェンスと戦術的インテリジェンスは、悪意のあるIP、マルウェアのシグネチャとミューテックス、フィッシングドメイン、C&C(コマンドアンドコントロール)センターの情報を持つ必要があります。この情報を用いることで、SOC(セキュリティオペレーションセンター)はサイバー脅威に先回りして対応するとともに、日々の脅威の検出や検出後の処理をサポートし、企業のサイバー取り組み状況を改善させます。

以下に、効果的な「サイバー脅威の可視化インテリジェンスプログラム」に期待される3要素を示します。

予測可能性:潜在的なサイバーリスクに関して早期警告が可能であること。

適用性:戦略的、マネジメント、戦術的の3レベルすべてに適用可能であること。

正確性:インテリジェンスプログラムが、最新の標的に対応し、実行可能であること。

サイバーへの取り組みをマネジメントする上で、サイバー脅威の可視化インテリジェンスが全体の中心的な存在になろうとしています。今まさに、適切な「サイバー脅威の可視化インテリジェンスプログラム」を組織が採用すべき時なのです。

お問い合わせ

「デジタルシャドー」が重大なサイバーリスクになる恐れ

AUTHOR

Kumar Ritesh

「世界の軍事基地や諜報機関で働く活動員の情報が、簡単に外部から収集できる」このような調査レポートが約ひと月前に公開され物議をかもしています。この調査レポートはフィットネスアプリ「Polar Flow」の情報公開機能のバグに起因しています。

フィットネスアプリはいまや日本国内でも多くの人が活用していますが、使い方を誤ると、その人の日常的な行動が簡単に把握できるだけでなく、勤務先の場所や内部のレイアウト、一緒に働いている同僚や親しい交友関係まで、すべて特定できる危険性があります。

またそれらの情報がさらにSNSと連携していれば、嗜好や感情までも第三者に理解され、悪用される懸念があります。 企業内で機密性の高い情報や設備を取り扱っている方や取引先の内部でお仕事をされている方もいらっしゃることと思いますので、是非ご一読ください。

便利なツールを活用することは、我々の生活において必要不可欠なことですが、同時に抱えるリスクも十分理解しておくべきですね。

+++++++++++++++++++++++++++++++++

現在、GDPR(EU一般データ保護規則)に関連して、企業が収集した個人データをどのように保護すべきかが議論されており、大きな注目を集めています。ところが、これよりさらに重大なリスクを私たち全員が抱えている可能性があります。それは、行動データの保護の欠如というリスクです。私たちの行動データが含まれた「デジタルシャドー」は、ハッカーにとっては宝の山であり、アクセスされ、悪用されてしまう可能性を秘めています。行動データには、日常の行動の多くが含まれます。どのようにネットワーク上でふるまい、対処し、反応するかということから、何を使用し、この物理的にどこにいるかということまで、私たちが手にした日用品、ウェアラブル機器、他のデジタル機器やシステムを介して収集されてしまうのです。

ウェアラブル機器、追跡アプリケーション、ネット接続可能な家電製品は増え続けており、私たちの生活を便利で快適なものにしています。スマートフォン、ノート型パソコン、エアコン、フィットネストラッカー、ウェアラブルヘルスモニター、ホームセキュリティソリューション、自動車が、今や行動データの宝庫と化しているのです。これらの機器は、サービスを改良、向上して生活を快適にするという理想を目指し、一日中、私たちのすべての行動に関する情報を収集しています。

「デジタルシャドー」は、個人に関する情報、写真、趣味、社会的選好、購買習慣、行きたい場所、ソーシャルマップ、行動予定表などに限りません。今や、身体や心のあらゆる状態まで「デジタルシャドー」に含まれるのです。私たちが家族や社会や地域とどう関わっているか、今も絶えず追跡され、監視されています。どのようなことで怒ったり喜んだりするか、何をいつ食べるか、照明や室温の好み、いつどのように起床、就寝、運動するかということも対象になります。話をする相手、話をする理由、よく使う交通手段、移動速度、室温の好み、室内の照明、読書習慣、さらにはストレス、悲しみ、幸せなどの異なる感情を抱いたときに心拍数や身体がどのように反応するかということも含まれるのです。

「デジタルシャドー」の作成、保存、利用は、今後ますますハッカーにとって魅力的な標的となっていくでしょう。この種のデータがあれば、サイバー攻撃の標的となる個人のプロファイリングの精度を大幅に高めることが可能になります。テクノロジーは私たちの生活を快適にしますが、その反面、脅威アクターが私たちのあらゆる行動をより正確に予測可能になるという、思いがけない結果を招いているのです。

これはとても気がかりな問題です。

このリスクによって今後どうなってしまうのか。サイバー犯罪者は、攻撃をしやすい標的を簡単に探し出すでしょう。その標的は、おそらく本人の意志に関係なく仲介者(踏み台)として利用され、数々の違法で悪質な目的のため、真の狙いとする企業や政府のシステムやデータに侵入し、アクセスすることになるのです。サイバー攻撃は、企業のIT資産や財務データだけを標的にするのではなく、今後ますます、このような行動データを標的にしていくと見込まれます。それは、消費者向けテクノロジーが私たちの生活により深く関わりを持つようになってきているからです。

ネット接続が欠かせない生活の中で、このような不吉な兆しが現れていますが、セキュリティ上の危険を回避するために進化を止めようとするのは非現実的です。規制当局は、業務で収集された消費者データの保護をより厳格にする問題にすでに取り組んでいます。今後はさらに、個人の行動データに関する収集、分類、保存方法、送信方法を規制し、管理する方法を検討する必要があるでしょう。私たちは、デジタルデータが飛び交う世界を避けて通ることはできないのです。

消費者にも、自身の「デジタルシャドー」の範囲を把握するという重要な役割があります。ネット接続された機器がどのように機能し、どのような情報を収集し、その情報がどのように利用されると悪意のあるハッカーから攻撃を受けやすくなってしまうのか、このことを私たち全員が認識して学ぶ必要があります。これは個人的責任です。今でもまだ多くの人が、日々使っている電子機器を介して、個人情報がどれほどの範囲まで収集されているか十分に理解していないのです。

この問題への包括的な取り組みにおいて、最後に忘れてならないのがテクノロジーそのものの供給元です。メーカーも、制作および販売しているものへの責任を負わなければなりません。メーカーが従来の個人データ保護の問題に取り組んでいることからもわかるように、メーカーには消費者を保護するという重要な役割があるのです。同時に、行動データを収集する企業は、この収集したデータの危険性を理解し、データを入手または利用する際には、法に従ってセキュリティ管理が適切に実施されることを保証する必要があります。

規制当局、消費者、企業が一体となって「デジタルシャドー」の問題に取り組むにはまだ長い道のりがありますが、すぐに取りかかる必要があります。

お問い合わせ

激変するサイバーセキュリティ戦略

AUTHOR

Kumar Ritesh

サイバー犯罪者は、世界のどこかにいるマニアではなく、洗練された、革新的で高度に組織化されたスレットアクターへと進化しました。 つまり、企業は急速に進化するサイバー攻撃に常に対応し、重要な資産を守るために最新のサイバーセキュリティ制御を採用し続ける必要があります。

組織がサイバーセキュリティ戦略を立案する場合、リスク管理を実行するためだけの断片的な活動と見なしてしまう恐れがあります。策定したセキュリティ戦略を複数年にわたって運用し続けてている組織を、私は何度も見てきました。サイバーセキュリティが目指すゴールは長期的に考えなければなりませんが、戦略は決して固定されるべきではありません。やはり戦略は常に可変であり、進化し、アップデートされることが重要です。

急速に進化するサイバー脅威環境を生き残るには、ダイナミックなサイバーセキュリティ戦略で対処するしかありません。いくつかポイントをあげると:

• 最新の脅威、攻撃面、およびリスクに沿って、サイバーセキュリティ戦略を迅速に適正化できるような体制を構築します。 これは、外部の脅威の状況を継続的に監視し、組織のサイバーセキュリティプロセス、技術、および人に対して評価する「外部」プロセスと組み合わせる必要があります。 サイバーセキュリティ戦略の定期的な見直しによって、ビジネスに対する潜在的なリスクを評価し、抑制することができます。

• 進化するサイバー犯罪を防ぐためのビジョン、ミッション、ビジネス目標を作成します。セキュリティに対する組織の心構えと、継続的に外部および内部の脅威から自社を守る方法を検討し、実際のビジネスに視点を置いたアプローチを採用します。

• 新たな脅威が発生するたびにセキュリティインフラを大幅に変更することは非現実的かつ経済的に不可能ですが、「アジャイル」で「過渡期」のサイバーセキュリティ戦略はその有効性について再評価することはできます。セキュリティ管理(事実上は戦術)の四半期ごとのレビューは、可能であり、とても有効です。

• 最初からサイバーセキュリティの視点で、全てのビジネスイニシアチブと現在のビジネス目標の変更を評価する「セキュリティ・ファースト・アプローチ」を採用します。これにより、ビジネスプロセスや業務は、よりセキュアに変わり、セキュリティ手順を導入するための「改修」コストも低減します。

サイバーセキュリティ戦略にこれらを組み込むことで、現実的に限られたリソースと時間のバランスを保ちながら、組織のセキュリティ体制を維持し最適化できるでしょう。

サイバーセキュリティはIT技術のオプションではありません。 企業活動のパワーを最大限に発揮させるためには、あらゆる基本機能を考慮しなければならないビジネスの基本的な柱です。

各組織は、事業活動をどのように実行するのか、またどのような変更がリスク対応に影響を与えるのか、そのニーズを評価する必要があります。経営者は、セキュリティアーキテクチャがビジネスのニーズを反映し、サイバーセキュリティ戦略を実行している人々がビジネス目標とリスクのバランスを重視したプロフェッショナルであることを認定する必要があります。
また、自社の製品技術と導入しているサイバーセキュリティサービスが、戦略に沿っているか見極めなければなりません。

お問い合わせ

2020年の東京オリンピックに向けたサイバー関連の15の重要事項

AUTHOR

Kumar Ritesh

2018年平昌冬季オリンピックで起きたサイバー攻撃の分析に基づいた以下にあげる15種類の重要事項は、より安全で安心な2020年の夏季オリンピックの実施に役立つでしょう。

1.IT / OT / IoTや、新しい技術によるセキュリティを含む包括的なサイバー戦略を開発する

2.短期、中期および長期のサイバーリスクを評価し、許容レベルに対応する緩和戦略を作成する

3.国内全体を想定したサイバー戦略強化を実施する

4.新技術、その攻撃面、およびそれらが生み出す新たな脅威を明確に理解する

5.新たに攻撃される領域が適切なリスクアセスメントを受けるようにする

6.すべてのハードウェアおよびソフトウェアの資産とその”サイバーヘルス”を棚卸しする

7.すべてのプロジェクトにプロジェクトの安全管理基準を組み込む

8.重要インフラ(エネルギー、輸送、給水など)および施設管理システムのサイバーリスクレビューを実施する。

9.パッチ管理、構成管理、安全なリリース管理など、基本的に立ち返る

10.スレットアクター、その動機、構造、方法、技術、特に国家主導の敵を監視する

11.相互接続されたシステムをコンテナ化してサイバー攻撃の影響範囲を制限する

12.攻撃を受けた際のIT / OT資産を修復するサイバーインシデントプロセスを適切にテストする

13.異常監視と警告/行動戦略を備えた全国規模の統合サイバーフュージョンセンターを設置する

14.政府機関、企業、主催者、選手、訪問者のサイバー意識を高める

15.防御、監視、検出機能を含む適切なセキュリティ管理を実装する

お問い合わせ

ブロックチェーン、想定されるサイバー攻撃のシナリオ

AUTHOR

Kumar Ritesh

ブロックチェーンは、21世紀における極めて重要な発明の1つとして評価されています。その理由は、ブロックチェーンが将来の全ての経済取引を扱うであろうと広く認識されているからです。しかも、対象は金融取引だけではありません。価値あるもののほぼ全てが取引の対象になるのです。

データ管理やセキュリティに関して企業が直面する課題は増大しており、現在金融機関がピアツーピア(P2P)取引に使用しているメカニズムよりも、ブロックチェーンのほうが安全な選択肢になる可能性があります。ブロックチェーン対応の分散型台帳技術に関し40社以上の大手金融機関で実証実験が行われていますが、他の業界でも実証実験を行う企業が増えてきており、投資額は何百万ドルにも及んでいます。

これらの機関は、資産の所有権を電子的に記録する方法に対して、安全性と透明性を求めているだけではありません。さらに、妨害行為や不正行為のリスクを低減したいと考えているのです。しかし、ブロックチェーンをインターネットのように広く普及させるには、サイバーセキュリティの基準をよく検討し、ブロックチェーンの実装に組み込まなければなりません。

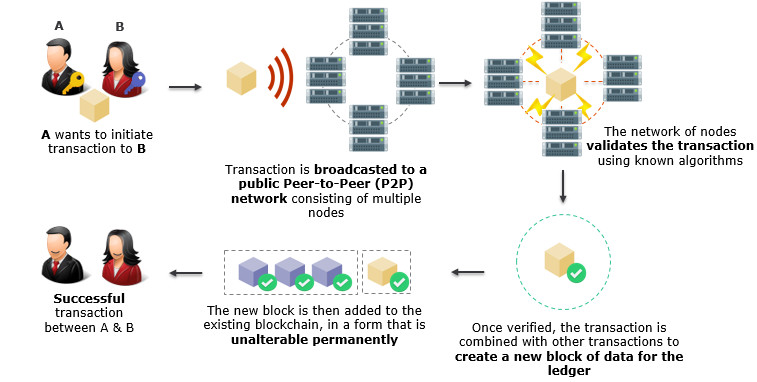
ブロックチェーンの仕組み:

ブロックチェーンは、上図のように簡単な手順で取引の安全性を確保します。この技術は、個人、組織、政府機関といったあらゆる種類の「ピア」間の取引に適用できる可能性を秘めていると言えるでしょう。

たとえば、医療機関では、ピアツーピアの「トランザクション(取引)」で患者データを保護するために、ブロックチェーンの概念について調査しています。また、サプライチェーン業界では、製造業サプライチェーンにおける資産の流れを監視するために、ブロックチェーンが使用できるかどうかを評価しています。同様に、小売業者では、卸売業者との契約を電子的に締結し履行するために、ブロックチェーンの評価を行っています。

一般的なセキュリティ用語としてのブロックチェーンは、完全性に重点が置かれており、機密性と可用性にはあまり重点が置かれていません。ブロックチェーンが安全なピアツーピア取引のデファクトスタンダードとして本格的に普及する前に、前述した業界において、より堅牢なフレームワークが必要になると考えられます。

想定されるブロックチェーンに対するサイバー攻撃シナリオ:
ブロックチェーンは人間の仕事のやり方を変える可能性を秘めていますが、その一方で、この「オープンな分散型台帳」の概念は消費者に加え、悪意ある攻撃者にも提供されていることを忘れてはいけません。全ての情報が公開されていることを考えれば、ハッカーが現在のセキュリティ対策の回避方法を考え出すのも時間の問題でしょう。

Black Hat Asia 2015の会議で、このセキュリティ対策の脆弱性について概説されています。この会議では、カスペルスキー社とインターポール(国際刑事警察機構)がライブデモンストレーションを行い、デジタル通貨の分散データベースに任意のデータを挿入できることを示しました。

ブロックチェーンに対して想定される攻撃手段:
・ユーザーIDの搾取: 悪意のある攻撃者は、他人のIDを盗み出して、ブロックチェーンのエコシステム上でその人になりすまし、不正な取引を実行する可能性があります
・不正な送信者と受信者: 悪意のある攻撃者は、偽のノード(送信者/受信者)を設置し、取引を妨害する可能性があります
・資産/ノードの盗用または、なりすまし: 悪意のある攻撃者は、ユーザーの携帯電話/コンピュータに不正アクセスし、被害者のノードになりすまして、不正な取引を実行する可能性があります
・ビットコインのマイナー(採掘者)に対する攻撃:  ビットコインのマイナーが持つアクセス権限レベルを考えれば、悪意のある攻撃者は間違いなく、このビットコインのマイナーを標的とするでしょう。既に、マイナーがビットコインのマイニングマルウェアを、悪意のあるダウンロードファイルやSNS経由で感染したケースがあります
・分散ノードの可用性: 悪意のある攻撃者は、ブロックチェーンのエコシステムとそのアプリケーションに対して「サービス妨害(DoS)」攻撃を行うことで、取引を妨害し、サービスを停止させる可能性があります
・悪質なコードの分散型台帳への挿入: カスペルスキー社とインターポールが実演したように、悪質なコードをノードに挿入し、ネットワークの他の部分に増殖させる可能性があります
・風評リスク: ブロックチェーンのエコシステムは、そこに信頼と完全性の価値が存在することを前提に構築されていきます。したがって、悪意のある攻撃者が何度か故意にデータを漏洩することで、消費者の信用を失い、システム全体が壊滅的に崩壊してしまう可能性があります
・標的の偵察: ブロックチェーンのエコシステムは開放性を持ち、誰もが全ての取引を参照できます。したがって、悪意のある攻撃者は、この可視性を利用して標的の取引行動パターンを研究し、攻撃戦略を策定する可能性があります
・オンボーディングとオフボーディングの省略: ノード、ユーザー、マイナーのオンボーディングとオフボーディングを省略すると、攻撃者にブロックチェーンのシステムへの侵入を許してしまう可能性があります
・偽のブロックチェーンアプリケーションが現れ、ノード/個人から、取引詳細/個人情報/行動パターンを盗み出す可能性があります

ブロックチェーンが持つ可能性を実現するためには、まずブロックチェーンが広範囲に採用されなければなりません。生産性と使いやすさに加え、消費者の信頼を得ることが重要な原動力の1つになるでしょう。信頼を得る為には、消費者がシステムの信頼性と安全性に不安を感じなくならなければなりません。したがって、ブロックチェーンが堅牢なサイバーセキュリティを備えれば、信頼は間違いなく得られるでしょう。以下に、この目標を達成するための手段を示します。

サイバーセキュリティの5層モデル:
・アプリケーション層/ユーザーアクセス
・オペレーションシステムインターフェース/システムコール
・オペレーティングシステムカーネル、OSプライマリ機能
・ハードウェアインターフェース/ファームウェア/BIOS、ブートカーネル
・ハードウェア、CPU、メモリー、インターポーザー

ペイロード vs プロテクション
ペイロードは、許可されたユーザーが利用可能な機能として定義することができます。一方で、プロテクションは、その機能の動作が信頼できることを保証し、さらに機能そのものも保証する管理手段です。

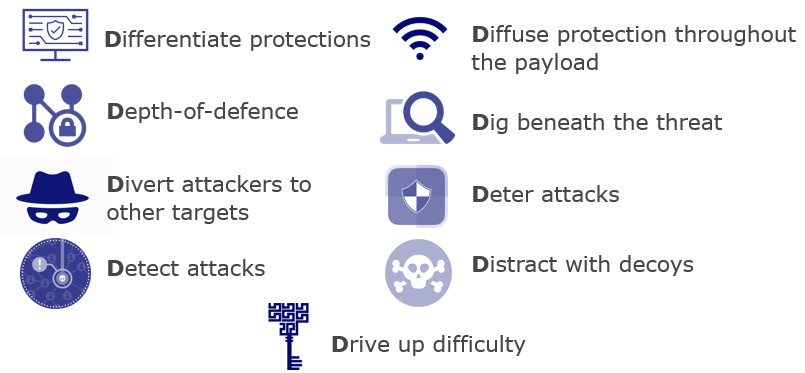
サイバーセキュリティの9つの「D」

ブロックチェーンに組み込まれている技術は、急速な「成長、学習、適応」段階をたどっています。そして、ブロックチェーンが我々の社会に大きなプラスの影響をもたらす日は遠くないと確信しています。

お問い合わせ

This site is registered on wpml.org as a development site. Switch to a production site key to remove this banner.