Resources and Insights

The latest industry news, interviews, technologies, and intelligence resources curated by CYFIRMA cyber threat experts.

2020

サイバー犯罪者がダークウェブで COVID-19 の偽ワクチンを密売

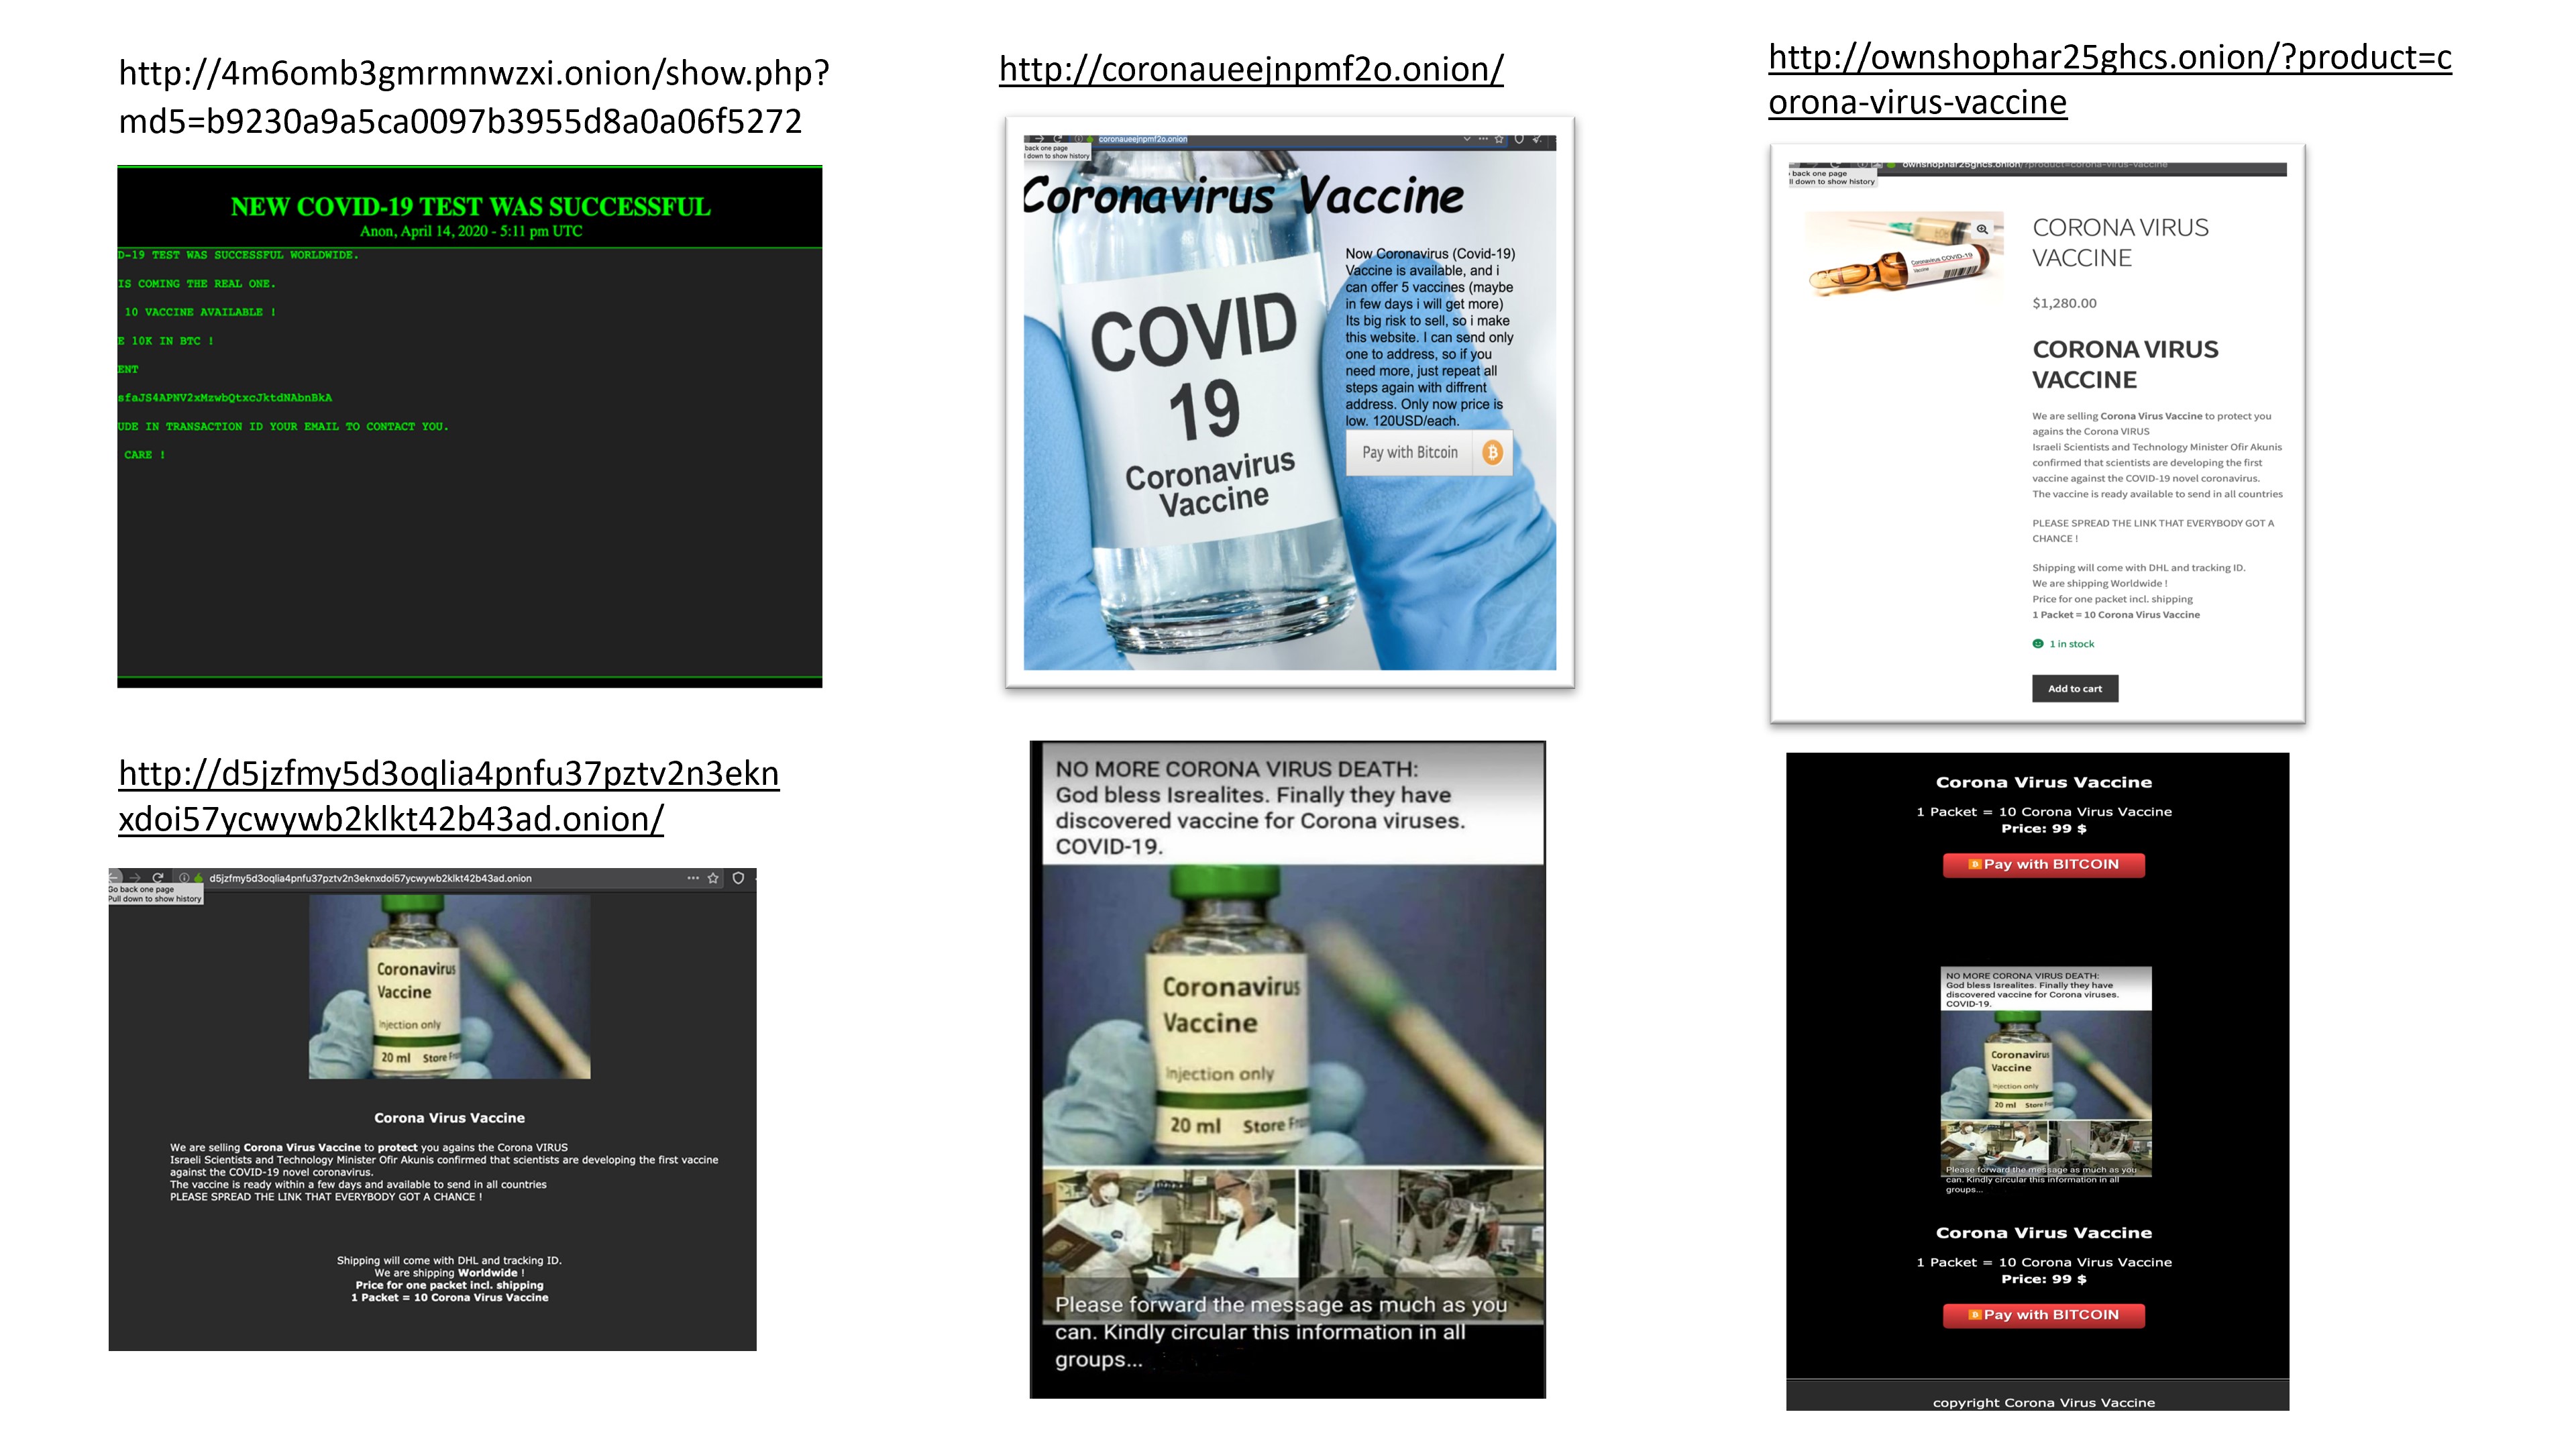
ハッカーや詐欺師は、企業や消費者からデータを盗んだり、さまざまなコミュニティに社会不安をもたらしたりするサイバー攻撃キャンペーンの一環として、COVID-19 のパンデミックを利用してマルウェアやフィッシング メールを送りつけていますが、その一方で、ハッカー グループの間には、架空のワクチンを販売するなどの 「人としての一線を越えた行動は容認しない」 という暗黙の了解がありました。家族が COVID-19 ウイルスに感染した家庭では医学的な治療法を必死に模索していると考えられます。CYFIRMA の研究者の観察によれば、そのような状況の中、何百万人もの命を危険にさらすこのウイルスの危険性はハッカーも認識しています。ワクチンが手に入るというニュースが出れば、大勢の人が過剰に反応して、多くの地域社会で大混乱が発生する可能性もあります。 ダークウェブ マーケットプレイスでは、一部のグループが、売り手に対して、偽の COVID-19 治療薬を売り込まないよう要請しているのが目撃されています。「Monopoly」 と呼ばれるダークウェブ フォーラムでは、「コロナウイルスの治療法として商品を売っているところを捕らえられたベンダーは、この市場から永久に追放されるだけでなく、スペイン風邪のように疎外されるべきである」 と掲示されています。また、このフォーラム投稿は、今般のパンデミックの重大さを説き、この危機をマーケティング ツールとして使用しないように売り手に求めていました。 ダークウェブには、コミュニティのメンバーに COVID-19 の医学研究への貢献を奨励するグループもあります。あるロシア語で書かれたダークウェブ…

Read More
2020

サイバー犯罪者が暗黙の行動規範を破り、ダークウェブで COVID-19 のワクチン詐欺を広める

CYFIRMA リサーチ チーム – 2020年4月   CYFIRMA リサーチ チームによれば、ダークウェブ マーケットプレイスのハッカーや詐欺師の間で大きな変化が見られます。ダークウェブ マーケットプレイスには、偽ワクチンの勧誘販売を最小限に留めるという暗黙の合意がありましたが、この一週間の観察では、サイバー犯罪者の姿勢とアプローチに深刻な変化が確認されています。 CYFIRMA は、COVID-19 のパンデミックを利用して金銭的利益を得ようとするサイバー犯罪者のアプローチと行動に変化が生じていることを確認しました。 (※ CYFIRMA は、脅威検出とサイバー インテリジェンスのプラットフォームを提供する会社です。Goldman Sachs、Zodius Capital…

Read More
2020

国家支援型ハッカー グループが攻撃メカニズムを拡張し、スパイ活動にコモディティ マルウェアを活用

CYFIRMA リサーチ チーム ここ数十年にわたり、国家支援型ハッカー グループの活動が盛んです。潤沢な資金を受けたこうしたハッカー グループは、政府のために、知的財産を盗み出したり、送電網、通信、金融システムなどの生活に不可欠なサービスに打撃を与えたり、日常生活に大きな混乱をもたらしたりします。また、国家支援型のハッカーは、経済を揺るがし、社会不安を生み出すために、民間企業も標的としています。国家主導のハッキングとしては、北朝鮮のハッカー グループ Guardian of the Peace による Sony Pictures に対するサイバー攻撃が非常に有名です。この攻撃は、北朝鮮の指導者キム・ジョンウンが否定的に描かれている映画 「The Interview」 の上映に対する報復として実行されました。顕著な国家主導型サイバー攻撃としては、他にも、中国系ハッカーの関与が疑われる三菱電機での最近のデータ漏洩、北朝鮮系ハッカーがインドの原子力発電所に対して仕掛けたデータ窃取キャンペーン、サウジアラビアの石油会社に対するイランのサイバースパイ活動などがあります。 上記の攻撃には、すべてに共通するテーマがあります。ハッカー グループが、高性能で悪質なモジュール式の多面的ソフトウェアを展開していたということです。サイバー攻撃者は、データを抽出したり、破壊したり、重要かつ機密性の高い運用テクノロジーや機械を制御することができました。マルウェアは、意図した被害をもたらすように慎重に設計およびカスタマイズされていたのです。…

Read More
2020

新型コロナウィルスのサイバー空間への影響

CYFIRMAのリサーチチームの調査 医療関係者がCOVID-19ウィルスと戦い、各国が自粛や閉鎖ムードにあり、世界経済がバランスを崩している一方で、サイバー空間では別の戦争が激化しています。 昨今、より複雑化した攻撃手法によりサイバー脅威とリスクは増加しています。ハッカーの技術がかつてないほど急速に進化し、高度な技術と、洗練されたソーシャルエンジニアリングが融合されています。現在発生しているウィルスの世界的大流行により、国家および企業のあらゆる準備力と回復力が試されているのです。 “CYFIRMAの脅威ビジビリティ&インテリジェンスをベースにした調査によると、2月から3月上旬にかけて新型コロナウィルスの大流行に関連するサイバー脅威の痕跡が600%以上大幅に増加していることが判明しています。” サイバー脅威の痕跡とは、ダークウェブ、ハッカーフォーラム、および非公開の機密性の高いコミュニティにて検知された会話を意味します。これらの情報源からCYFIRMAリサーチチームが確認できた内容は、各国政府や企業にとって決して良い知らせではありません。ハッカー達は懸命に働いており、政治的および金銭的目標を達成するために、現在の恐怖と不確実で混乱している状況を悪用する方法を積極的に検討しています。 米国コンピューター緊急事態対応チーム(US-CERT)は、人々をだまして個人情報を窃取したり、偽の慈善団体にへの寄付を促すような、詐欺に関する警告を発表しました。連邦取引委員会(Federal Trade Commission)も同様の詐欺について警告しています。 “CYFIRMAリサーチチームに加え、複数のセキュリティベンダーは、攻撃者が人間の不安を逆手に取った脅しの策略を用い、LokiBot、RemcosRAT、TrickBot、FormBookなどのマルウェアを拡散したことを報告しています。” これらハッカー達のコミュニティは広範に広がり、広東語、北京語、ロシア語、英語、韓国語で会話し、不足の事態への備えが十分ではない国や企業に大混乱をもたらすキャンペーンを次々に実行しています。 ダークウェブのハッカーフォーラムでは、香港のグループが中国本土をターゲットとした新しいフィッシングキャンペーンを実行する計画を立てていました。このグループは、中国共産党に責任を負わせることにより、不信感を生み出し、社会の不安を扇動することを目指しているようでした。 ハッカーの会話をより深く分析した結果、台湾のグループも同様のフィッシングやスパムキャンペーンについて議論しており、中国本土の影響力のある人物をターゲットにして、さらなる不安を引き起こそうとしています。 韓国語を話すハッカーは洗練されたフィッシングキャンペーンを使用して金銭的利益を得ようと計画しており、機密情報を窃取するマルウェアを備えたEMOTETの新しい亜種を作成しています。(EMOTETは2014年に最初に検出されたマルウェアであり、 2019年もっとも拡散されたマルウェアの一つです)これらのハッカーは、日本、オーストラリア、シンガポール、米国をターゲットにすることを計画していました。 CYFIRMAリサーチチームは、韓国の企業を標的とする北朝鮮のハッカーを検知しました。彼らはフィッシングメールの受信者をだまして開封させ、そこから彼らのマシンやネットワークにマルウェアを拡大させるために、「コロナウィルスに関する通知」という意味の韓国語を表題として使っています。 COVID-19に関連し、多くのハッカーグループが、疾病管理センター(CDC)や世界保健機関(WHO)などの権威ある団体を騙った偽装メールを使用していることが検知されました。これらの偽装メールの件名と内容は病気の最新情報や治療法など非常に人々の関心をそそる文面です。 また、企業の経営層からのメールのように偽装され、すべての従業員に送信された新型コロナウィルスをテーマにした偽装メールも検知されました。企業ネットワークに感染するマルウェアが埋め込まれたこれらのフィッシング攻撃は、ソーシャルエンジニアリング戦術を展開してデータや資産を盗みます。 データを盗むためのサイバー攻撃以外に、中国、日本、米国でビットコインを使用したマスクや健康用品を販売する偽のウェブサイトの計画も検知されています。 問題を悪化させるために、ハッカーは偽のニュースを拡散し、さらに混乱を招く戦略も立てていました。ダークウェブ市場を調査することにより、CYFIRMAはCOVID-19ウィルスの治療と根絶を主張するオーガニック医薬品を販売する違法グループを発見しました。ハッカーのコミュニティでのこれらの議論は、北京語、日本語、英語で行われていました。 “「CoronaVP」と呼ばれる新しいマルウェアについての議論が、ロシアのハッカーコミュニティで確認されています。これは個人情報を盗むように設計された新しいランサムウェア、またはEMOTETの亜種の可能性があります。”…

Read More
News

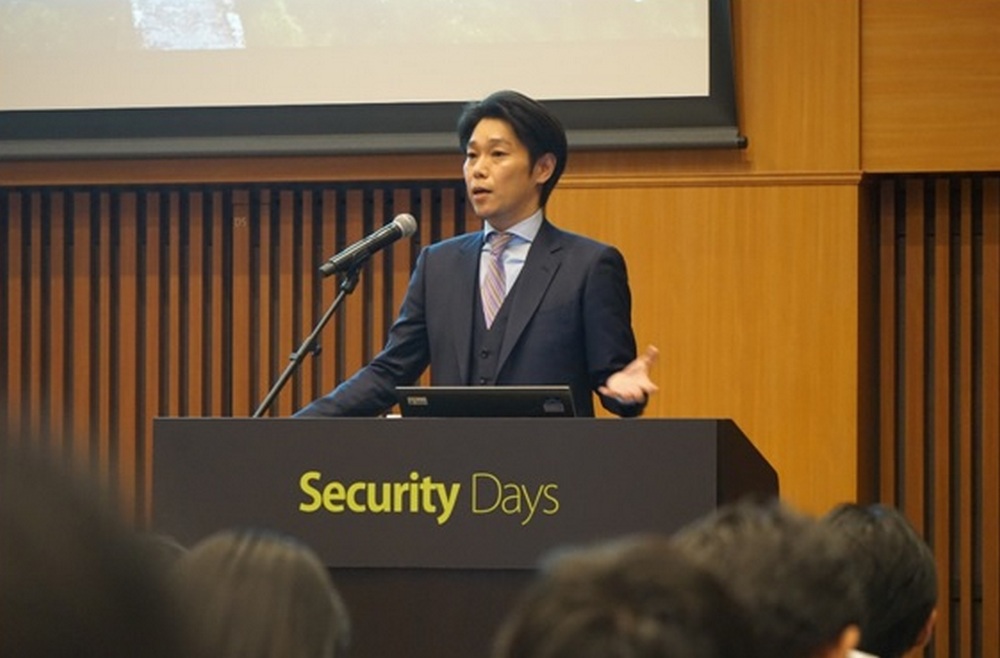
Security Days 2020 Tokyo 講演資料ダウンロード

2020年2月5日~2月7日の三日間、JPタワーにてSecurity Days 2020 Tokyoが開催され、弊社は講演とブース出展を致しました。 今回は、「現実的な脅威インテリジェンスとの向き合い方」と題し、弊社代表の五十嵐が講演致しました。登録開始直後からサテライト会場を設けるほど多数のお申し込みを頂き、皆様の脅威インテリジェンスへの関心の高さが窺える機会となりました。 講演資料は下記フォームより無料でダウンロード頂けます。脅威インテリジェンスを活用している方も初めて聞かれる方も、弊社の講演資料をご覧いただき、今後のセキュリティ対策におけるインテリジェンスの活用イメージをお持ち頂ければと思います。 講演資料:現実的な脅威インテリジェンスとの向き合い方 – 本来のインテリジェンスの意味と、日本企業における活用事例を踏まえて 自社において、脅威インテリジェンスの活用はまだ早いと思っていませんか? 十分な予算がない、体制がない、使いこなせないなど、脅威インテリジェンスは難しいというイメージを持っていませんか? 国家支援型ハッカーに狙われるのは、一部の大企業だけ。そう思っていませんか? 実際、大企業も中小企業もハッカーから見ると変わりありません。現実に、Tokyo2020などの国際的イベントに対して、また皆さんがお持ちの価値ある情報資産を窃取するために、ハッカーは容赦なく攻撃を仕掛けてきています。今後のセキュリティ対策で求められるのは、ただ闇雲に壁を作り守るという「専守防衛」的なものではもはやありません。自社を狙っている敵を知り、彼らの動機や目的を理解し、外部から見た自社の脅威とリスクを把握して “プロアクティブな対策” が求められる時代に入っています。 プロアクティブな対策には、貴社に特化した脅威情報が必要になります。 貴社はその準備はできていますか? 続きは資料をダウンロードしてご覧ください。 <講演資料の要約> 定義が曖昧な「脅威インテリジェンス」、CYFIRMAの考える真のインテリジェンスとは? CYFIRMAが提供する3つのレベルの脅威インテリジェンス サイバー脅威インテリジェンス分析プラットフォーム(CAP)のご紹介…

Read More
News

中国系の国家支援型ハッカー集団による日本の電機・防衛産業に対する活動について

2020年1月20日に、日本の大手総合電機メーカーである三菱電機株式会社が大規模な侵害を受け、個人情報の流出などの被害が生じたサイバー攻撃が確認されたとの報道がなされました。 CYFIRMAはTICKのみならず、APT 3(Gothic Panda)、APT10(Stone Panda)、APT17(Aurora PandaまたはBarium)、APT41(UNIT2025またはVision2025)など、複数の中国系ハッカー集団が日本の電機・防衛産業に対してAPT攻撃やサイバーエスピオナージを行っていることについて、継続的にダークウェブ上のコメントを観測しており、予てより情報収集・分析を行っております。また、2018年9月に開催された 危機管理産業展(RISCON)での基調講演、2018 年11月に実施した メディア様向けの2019年脅威予測発表会、 2019年3月に基調講演を行った Security Days Spring 2019基調講演 においても、中国系国家支援型ハッカー集団に関する脅威や、活動に関する情報を一般向けに講演させていただいております。 CYFIRMAではメディア等によって20日時点までで報道されている内容に加え、弊社がこれまで観測、調査してきた攻撃グループやキャンペーンの中で、関連性が高い情報をレポートとしてまとめました。 お問い合わせ

Read More
Article

次世代の外部リスク検知ツール「DeTCT(ディテクト)」

次世代の外部リスク検知ツール「DeTCT(ディテクト)」の資料請求 昨今、外部(インターネット)に公開されているIT資産やシステムの把握と、それらに存在する脆弱性を管理する事の重要性が謳われています。(EASM(外部攻撃対象領域管理)とは?についてはこちら) ただ、日ごろ業務を行っている中で全ての資産を把握する事は困難です。その様なお悩みを解決するべく、DeTCT(ディテクト)のご紹介を致します。 ・自社のセキュリティ対策を高めお客様の信頼を得る為に対策! ・自社サービスの付加価値としてご提供することも可能! ・他社との差別化に! ご興味のある方は下記フォームより資料請求をしてください。   ✧その他、ご不明な点がございましたらこちらからご連絡下さい。

Read More
News

Security Days 2020 Tokyoでの講演・出展のご案内

サイファーマ株式会社は2月5日(水)から2月7日(金) 東京JPタワーにて開催される、 Security Days 2020 Tokyoに出展・講演いたします。 講演概要 昨今、様々なベンダーが脅威インテリジェンスを提供するようになり、サイバーセキュリティ対策における新たなトレンドの一つとなっています。 一方、日本で3年以上脅威インテリジェンスをリードしてきたCYFIRMA(サイファーマ)として、以下のような問題があると考えています。 定義が曖昧: インテリジェンスの定義や提供されるサービス内容がベンダーごとに異なり、本来の「インテリジェンス」の意味が認知されていない 活用方法: 多くのインテリジェンスが「戦術的」な活用に留まっており、セキュリティ上の意思決定や対策立案に活用されていない。(それぞれのIT環境や課題がある中、多くの方がどのように活用すべきか悩んでいる) 事後の情報: 多くのインテリジェンスが既に発生したものを対象としており、今後何が起きうるのかについてカバーされていない 本講演では、上記のような問題を踏まえ、以下の内容をご説明します。 サイファーマの考える、脅威インテリジェンス CYFIRMA 脅威インテリジェンス分析プラットフォーム(CAP)のご紹介とその価値 日本企業における「現実的な」インテリジェンスの活用事例と、活用に向けた推奨案…

Read More
News

CYFIRMA 2020年10大サイバー脅威予測レポート

2019年11月28日(東京/シンガポール)‒ 予測的なサイバー脅威ビジビリティ &インテリジェンス分析プラットフォーム (CAP)を提供し、Goldman Sachs と ZodiusCapital の支援を受ける CYFIRMA は、2020年のサイバー脅威予測を発表しました。 CYFIRMAは独自の人工知能(AI)と機械学習(ML)テクノロジーにより世界的な脅威インディケータを分析しています。 その分析結果の概要として、以下が判明いたしました。 貿易戦争を背景として相手国に対するサイバー攻撃が益々増大している サイバー戦力を導入する国は増加しており、特に発展途上国では、引き続きサイバー攻撃を経済成長に向けた新しい手段として利用している 5G、モノのインターネット(IoT)、自律的重要インフラシステム、人工知能(AI)、インダストリー 4.0、暗号通貨、クラウド、仮想現実、拡張現実、ドローンなどの新たなテクノロジーによって、政府や企業がさらなるサイバーリスクに晒される ハッカーの間では、研究機関、化学薬品、海運、物流およびテクノロジー企業など、伝統的産業のみならず新しい産業への関心が高まっている 詳細はCYFIRMA 10大脅威予測レポートをダウンロードの上ご確認下さい。 お問い合わせ

Read More
News

Security Days Fall 2019 Tokyo 開催レポート

10月9日から3日間、JPタワーにてSecurity Days Fall 2019 Tokyoが開催されました。 のべ数千人を超える参加者の中、サイファーマの展示ブースにも様々な業種の方にお立ち寄りいただき、CYFIRMAサイバー脅威インテリジェンス分析プラットフォーム (CAP v2)の最新バージョンをご紹介しました。 CYFIRMA展示ブース 9日のセッションでサイファーマ株式会社バイスプレジデントの五十嵐 修平が講演した概要をご紹介します。資料は下部のフォームからダウンロード頂くことが可能ですので是非ご覧ください。 本講演は開催前のお申し込みで満席となり、当日のアンケートでもわかりやすい、タイムリーだった、気づきが多かった等、高い評価を頂いています。 CYFIRMAの講演風景 ■講演概要: インテリジェンス駆動型サイバーセキュリティソリューション – CYFIRMA サイバー脅威インテリジェンス分析プラットフォームのご紹介 CYFIRMAが提供する独自の脅威インテリジェンスから、現在観測している日本企業を標的とした国家支援型ハッカーグループによる攻撃活動の一例をご紹介しました。キャンペーンはそれぞれ異なったモチベーションの元に展開されていますが、彼らの主な目的は金銭価値のあるアセットを盗むことだけではありません。自国の経済発展や他国との競争において優位な立場を保つために、日本のものづくりのプロセスやサプライチェーン、使われているシステムやサービス、それを運営している会社や人、そしてお金の流れまであらゆる情報を求めています。自社や属する業界のリスクを理解しておくかどうかで、将来に対する事業リスクの判断やセキュリティ対策の在り方も大きく変化することをお伝えしました。 続いて、CYFIRMA…

Read More

Stay ahead of every threat

Join the enterprises anticipating attacks instead of reacting to them. Start your intelligence journey today.

Get In Touch

This site is registered on wpml.org as a development site. Switch to a production site key to remove this banner.